



Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайский разработчик игр для Android раскрыл данные миллиона пользователей

Китайская компания EskyFun, разрабатывающая популярные игры для Android, оставила открытой в Сети данные пользователей. Как это часто бывает, виной всему стал недостаточно защищённый сервер.

О раскрытии данных рассказали исследователи из vpnMentor. Как отметила команда ИБ-специалистов, в Сети стоял незащищённый сервер, хранящий данные общим объёмом 134 ГБ.

EskyFun стоит за созданием таких Android-игр, как Rainbow Story: Fantasy MMORPG, Adventure Story, The Legend of the Three Kingdoms и Metamorph M. Количество скачиваний этих проектов переваливает за 1,6 млн.

Эксперты vpnMentor заявили, что неправильно настроенный сервер раскрывал в общей сложности 365 630 387 записей. Скомпрометированные пользовательские данные собирались с июня 2021 года по настоящее время.

Более того, оказалось, что разработчики игр применяли довольно агрессивную политику отслеживания действий геймеров, а также требовали в операционной системе определённые разрешения, нетипичные для подобного софта.

В результате пользователь мог даже не подозревать, что EskyFun собирает большое количество его данных. Среди такой информации, например, был IP-адрес и IMEI, а также идентификатор смартфона, используемая ОС, логи, сведения о рутинге, адрес электронной почты и т. п.

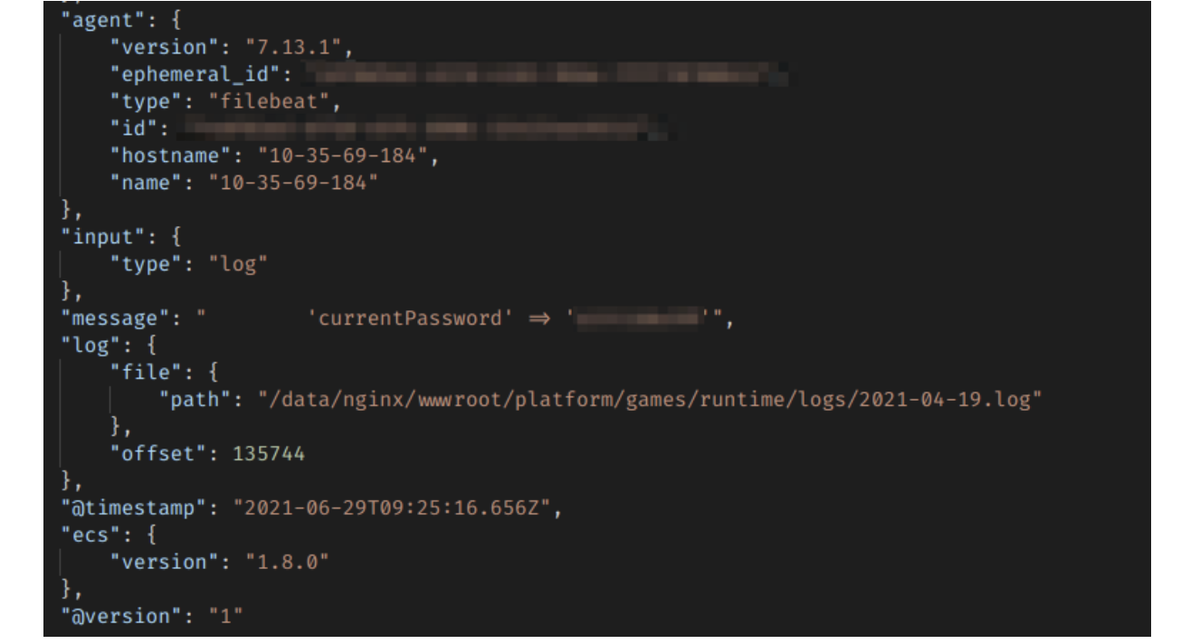
Самое плохое — пароли аккаунтов EskyFun хранились в виде простого текста. В vpnMentor заявили, что жертвами утечки могли стать около миллиона пользователей.


Что ещё хуже, специалистам vpnMentor пришлось несколько раз напоминать EskyFun о незащищённом сервере. Лишь с третьего раза разработчики приняли меры.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru