



MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

Positive Technologies выпустила новую версию системы выявления инцидентов MaxPatrol SIEM — 6.2. Она позволит увеличить скорость обработки данных до 60 000 EPS, оперативнее проводить расследования по всем инсталляциям и распределять этапы сбора событий и их последующую обработку между несколькими системами MaxPatrol SIEM.

По данным IDC, более половины пользователей SIEM-систем — крупные компании от 1000 до 10 000 сотрудников и более. Возможности новой версии MaxPatrol SIEM особенно актуальны для организаций с крупной территориально распределенной инфраструктурой.

MaxPatrol SIEM выявляет инциденты в крупнейших российских компаниях. Таким организациям необходимо обеспечивать безопасность не только в головном офисе, но и в филиалах, — комментирует управляющий директор Positive Technologies Алексей Андреев. — Чтобы компании могли максимально охватывать всю иерархическую инфраструктуру, мы планомерно увеличиваем производительность MaxPatrol SIEM. За год скорость обработки выросла в 1,5 раза».

Чтобы увеличить производительность хранилища событий и сократить расходы на аппаратное обеспечение, пользователи MaxPatrol SIEM 6.2 могут перейти на гибридную схему хранения данных. В этом случае последние суточные индексы будут записываться на высокоскоростные твердотельные накопители (SSD) и со временем будут постепенно перезаписываться на более доступные накопители на жестких магнитных дисках. Это позволяет увеличить скорость обработки событий при одновременном выполнении поисковых запросов.

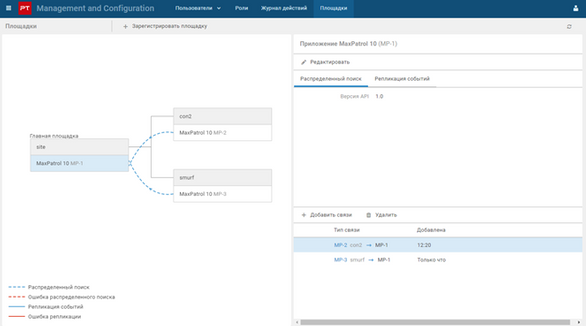
Среди наиболее трудоемких задач при работе с SIEM-системами 15% специалистов по ИБ отмечают мониторинг ситуации ИБ в подчиненных подразделениях. В версии 6.2 пользователи MaxPatrol SIEM могут быстрее выявлять признаки атак на инфраструктуру всего предприятия в целом. Для этого оператору головной площадки доступен распределенный поиск событий, который позволяет фильтровать события сразу всех подчиненных площадок и видеть общую картину ИБ. Ранее пользователь мог искать события только в рамках отдельных инсталляций. Теперь события сразу со всех площадок доступны для группировки, агрегации, отображения на виджетах и выпуска отчетов по ним.


В организациях, имеющих сложную разветвленную структуру, может потребоваться распределять этапы сбора событий и их последующую обработку между несколькими системами MaxPatrol SIEM. Например, для обработки событий разными наборами правил нормализации или для оптимального распределения нагрузки между серверами. Начиная с версии 6.2 пользователи могут использовать несколько систем MaxPatrol SIEM для обработки одного и того же потока событий: в одной системе будет выполняться централизованный сбор событий, в других— их последующая обработка.

С предыдущей версии MaxPatrol SIEM поддерживает установку на Debian 10, с релиза 6.2 (24.1) прекращена поддержка Debian 9.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru