



Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

Дефолтная конфигурация Microsoft Power Apps раскрыла 38 млн ПДн

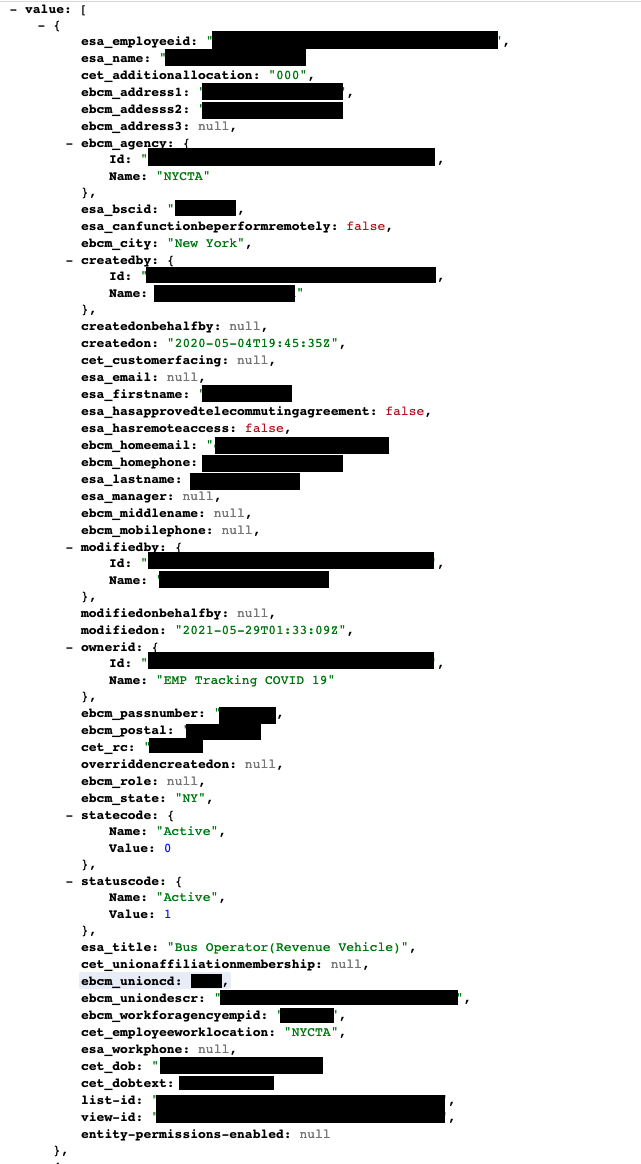
Конфиденциальные данные, включая статус вакцинирования от COVID-19, номера социального страхования и адреса электронной почты, утекли благодаря конфигурации Microsoft Power Apps. О непреднамеренной утечке рассказали исследователи из компании Upguard.

Согласно отчёту Upguard дефолтные настройки Microsoft Power Apps представляют серьёзную угрозу хранящимся данным, поскольку не могут обеспечить должный уровень защиты.

В результате пренебрежения основными параметрами конфигурации в Сети стояли открытыми 38 миллионов записей, принадлежавших авиакомпании American Airlines, Microsoft, J.B. Hunt, а также властям Индианы, Мэриленда и Нью-Йорка.

Впервые эксперты Upguard наткнулись на эту проблему 24 мая, когда обратили внимание на баг API под названием ODdata, который использовался на портале Power Apps. Исследователи передали Microsoft всю информацию об уязвимости месяц спустя — 24 июня.

По словам Upguard, корень проблемы кроется в специфических настройках, допускающих общий доступ ко всем типам данных, хотя персональная информация, вне всякого сомнения, должна оставаться закрытой.

Именно неправильная конфигурация привела к раскрытию немалого объёма конфиденциальных данных, поэтому всем затронутым компаниям необходимо срочно пересмотреть настойки по умолчанию.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru