



За первую половину 2021 года эксперты нашли 637 дыр в АСУ ТП

За первую половину 2021 года эксперты нашли 637 дыр в АСУ ТП

За первую половину 2021 года эксперты нашли 637 дыр в АСУ ТП

Более чем 600 уязвимостей, затрагивающих автоматизированные системы управления технологическим процессом (АСУ ТП), были обнаружены в первой половине 2021 года. Об этом сообщили специалисты компании Claroty, которая специализируется на кибербезопасности.

Точное количество найденных брешей — 637, они угрожают продуктам 76 вендоров. Примечательно, что более 70% от общего числа этих багов были признаны критическими или получили высокую степень риска.

Для сравнения можно привести данные, зафиксированные за второе полугодие 2020 года: тогда эксперты обнаружили лишь 449 уязвимостей.

Исследование (PDF) компании Claroty также показало, что подавляющее большинство дыр, найденных за первые шесть месяцев 2021 года, не требуют каких-то специальных условий для эксплуатации. Три четверти багов можно использовать без высоких прав, а две трети — без взаимодействия с пользователем.

61% выявленных проблем допускают удалённую эксплуатацию, 65% дыр можно использовать в DoS-атаках. Кстати, последний класс атак может нести куда более существенный урон в случае АСУ ТП, если сравнивать, например, с обычными ИТ-системами.

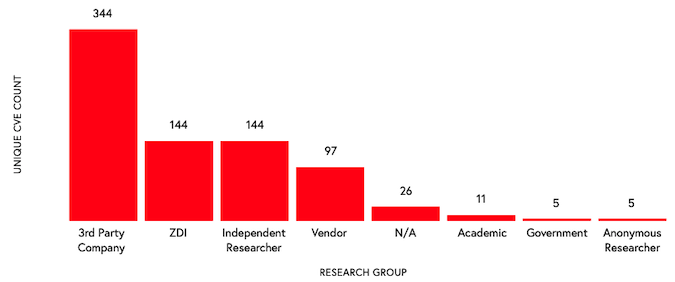
Информация более чем о 80% уязвимостей поступила вендорам от сторонних исследователей. При этом 42 специалиста вообще впервые сообщали о подобных багах.


Топ вендоров, затронутых проблемами в безопасности, выглядит так:

  1. Siemens (146 уязвимостей),
  2. Schneider Electric (65),
  3. Rockwell Automation (35),
  4. WAGO (23),
  5. Advantech (22).
Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru