



За первую половину 2021 года эксперты нашли 637 дыр в АСУ ТП

За первую половину 2021 года эксперты нашли 637 дыр в АСУ ТП

За первую половину 2021 года эксперты нашли 637 дыр в АСУ ТП

Более чем 600 уязвимостей, затрагивающих автоматизированные системы управления технологическим процессом (АСУ ТП), были обнаружены в первой половине 2021 года. Об этом сообщили специалисты компании Claroty, которая специализируется на кибербезопасности.

Точное количество найденных брешей — 637, они угрожают продуктам 76 вендоров. Примечательно, что более 70% от общего числа этих багов были признаны критическими или получили высокую степень риска.

Для сравнения можно привести данные, зафиксированные за второе полугодие 2020 года: тогда эксперты обнаружили лишь 449 уязвимостей.

Исследование (PDF) компании Claroty также показало, что подавляющее большинство дыр, найденных за первые шесть месяцев 2021 года, не требуют каких-то специальных условий для эксплуатации. Три четверти багов можно использовать без высоких прав, а две трети — без взаимодействия с пользователем.

61% выявленных проблем допускают удалённую эксплуатацию, 65% дыр можно использовать в DoS-атаках. Кстати, последний класс атак может нести куда более существенный урон в случае АСУ ТП, если сравнивать, например, с обычными ИТ-системами.

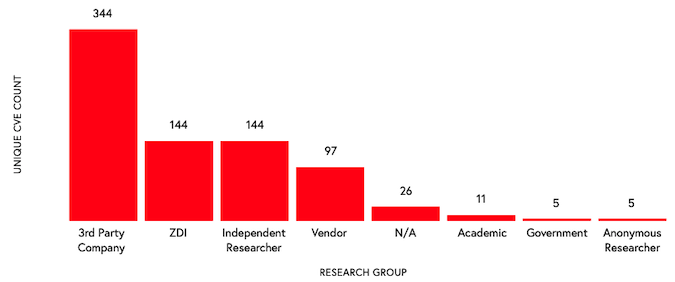
Информация более чем о 80% уязвимостей поступила вендорам от сторонних исследователей. При этом 42 специалиста вообще впервые сообщали о подобных багах.


Топ вендоров, затронутых проблемами в безопасности, выглядит так:

  1. Siemens (146 уязвимостей),
  2. Schneider Electric (65),
  3. Rockwell Automation (35),
  4. WAGO (23),
  5. Advantech (22).
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru