



Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

Изъян LinkedIn позволяет создать фейковую вакансию от лица любой компании

В деловой социальной сети LinkedIn нашли интересный изъян, позволяющий опубликовать вакансию от лица любой компании. Выявленный метод не требует верификации, а настоящему работодателю достаточно трудно избавиться от клона.

С помощью таких лазеек, которые разработчики почему-то до сих пор не учли, различные онлайн-мошенники получают возможность публиковать фейковые вакансии в злонамеренных целях.

Например, киберпреступники могут использовать социальную инженерию для сбора персональных данных и резюме. Соискатели, отправляющие эти сведения, считают, что они попадают в руки представителей легитимных компаний, хотя на деле их информацию могут продать или использовать в фишинговых атаках.

На проблему LinkedIn указал специалист компании Cyphere Гарман Синх. Поделившись с изданием BleepingComputer своей находкой, Синх отметил, что брешь действительно опасна.

«Любой может опубликовать вакансию от имени легитимного аккаунта LinkedIn. В итоге такое предложение не отличишь от резальных вакансий. Я лично проверил этот метод », — объясняет эксперт.

Некоторым такая «особенность» социальной сети уже может быть знакома, однако наверняка найдутся и те, кто слышит об этой лазейке впервые.


«Например, если уязвимой окажется официальная страница Google на площадке LinkedIn, мы сможем опубликовать вакансию от имени знаменитого интернет-гиганта. При этом также можно добавить отдельные параметры, которые будут редиректить соискателей на наш сайт, где их могут поджидать фишинговые приёмы и социальная инженерия», — продолжает Синх.

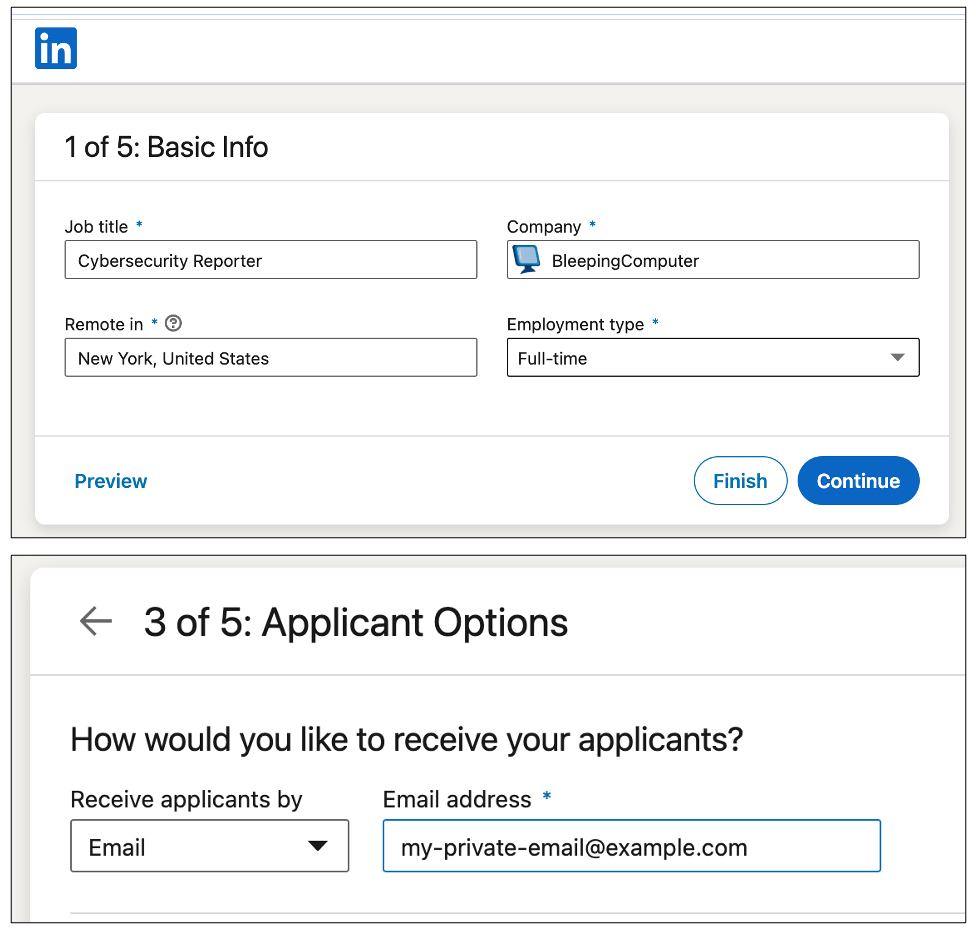
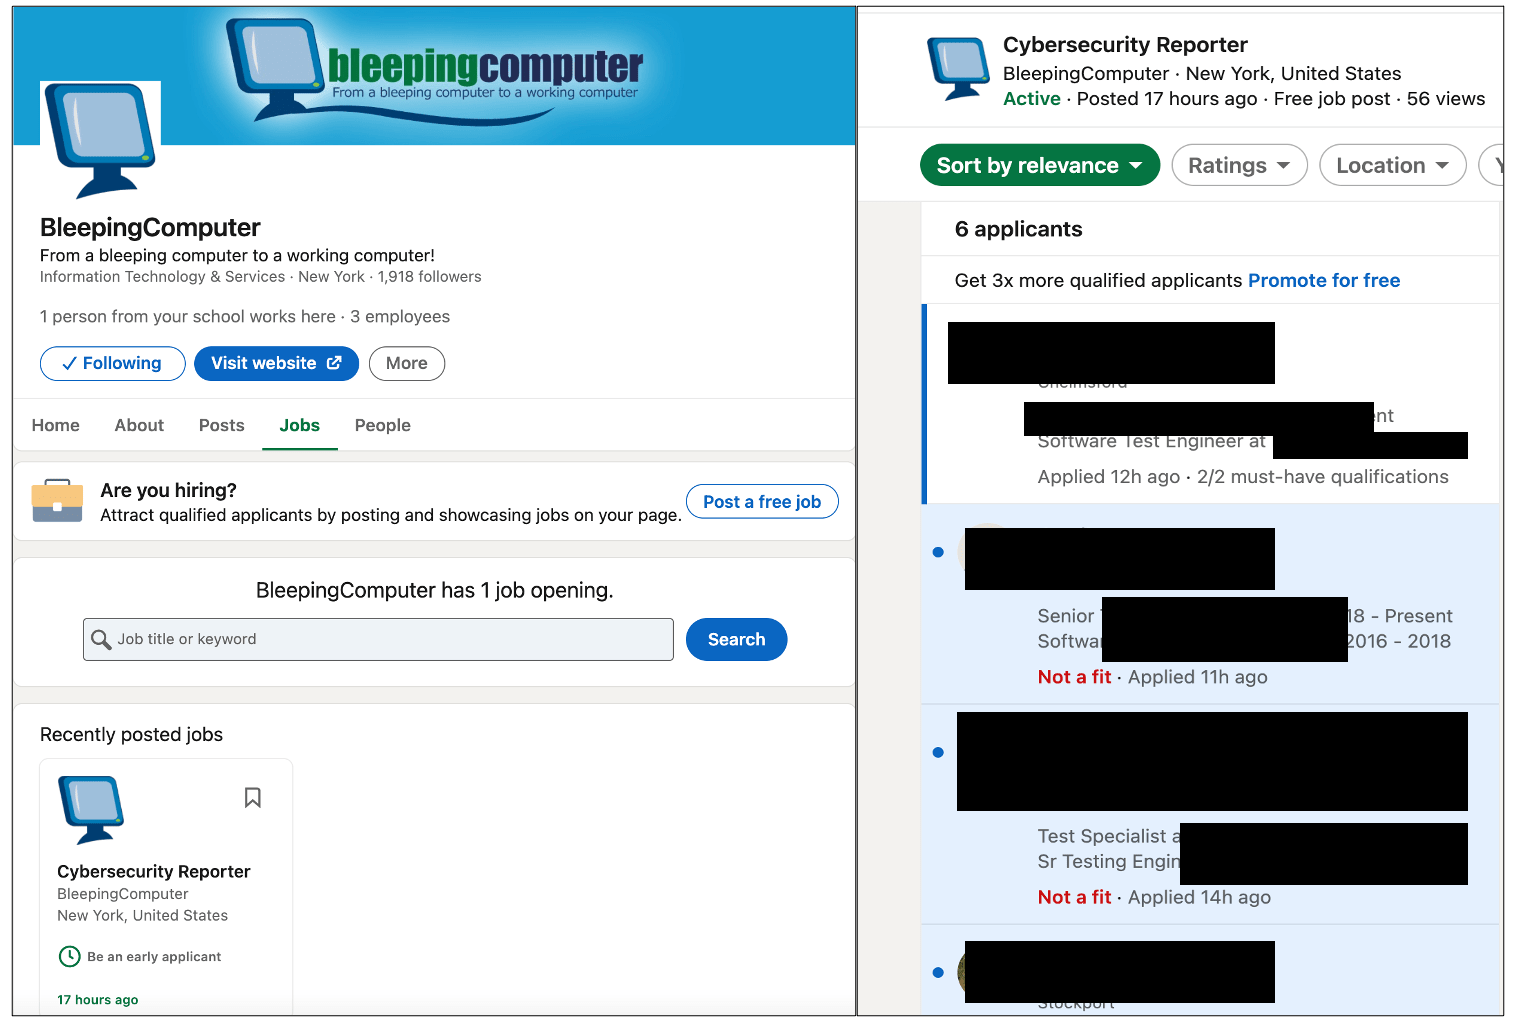
Сотрудники BleepingComputer решили проверить слова специалиста и пришли к выводу, что LinkedIn действительно позволяет создать вакансию от лица другой компании:

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru