



Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Уязвимость Kalay позволяет взломать миллионы IoT-устройств

Исследователи из компании FireEye Mandiant обнаружили критическую уязвимость в ключевом компоненте облачной платформы Kalay. Отслеживаемая под идентификатором CVE-2021-28372 брешь угрожает миллионам IoT-устройств.

По словам экспертов, удалённый злоумышленник может сравнительно легко использовать уязвимость в атаке, которая в итоге позволит получить полный контроль над целевым девайсом. Единственное, что потребуется атакующему — уникальный идентификатор Kalay (UID) атакуемого пользователя.

На самом деле, добраться до идентификатора также несложно. В этом киберпреступнику поможет, например, социальная инженерия.

«Выявленные проблемы затрагивают ключевой компонент платформы Kalay. На данный момент нам не удалось составить полный список затронутых уязвимостями устройств. Однако на сайте ThroughTek есть информация о 83 миллионах активных девайсов, находящихся в зоне риска из-за бреши Kalay», — пишут специалисты Mandiant.

«Для успешной атаки злоумышленнику потребуются знания протокола Kalay, а также возможность генерировать и отправлять сообщения. Помимо этого, атакующий должен выяснить уникальный идентификатор, для чего может пригодиться социальная инженерия или дыры в API, которые возвращают UID».

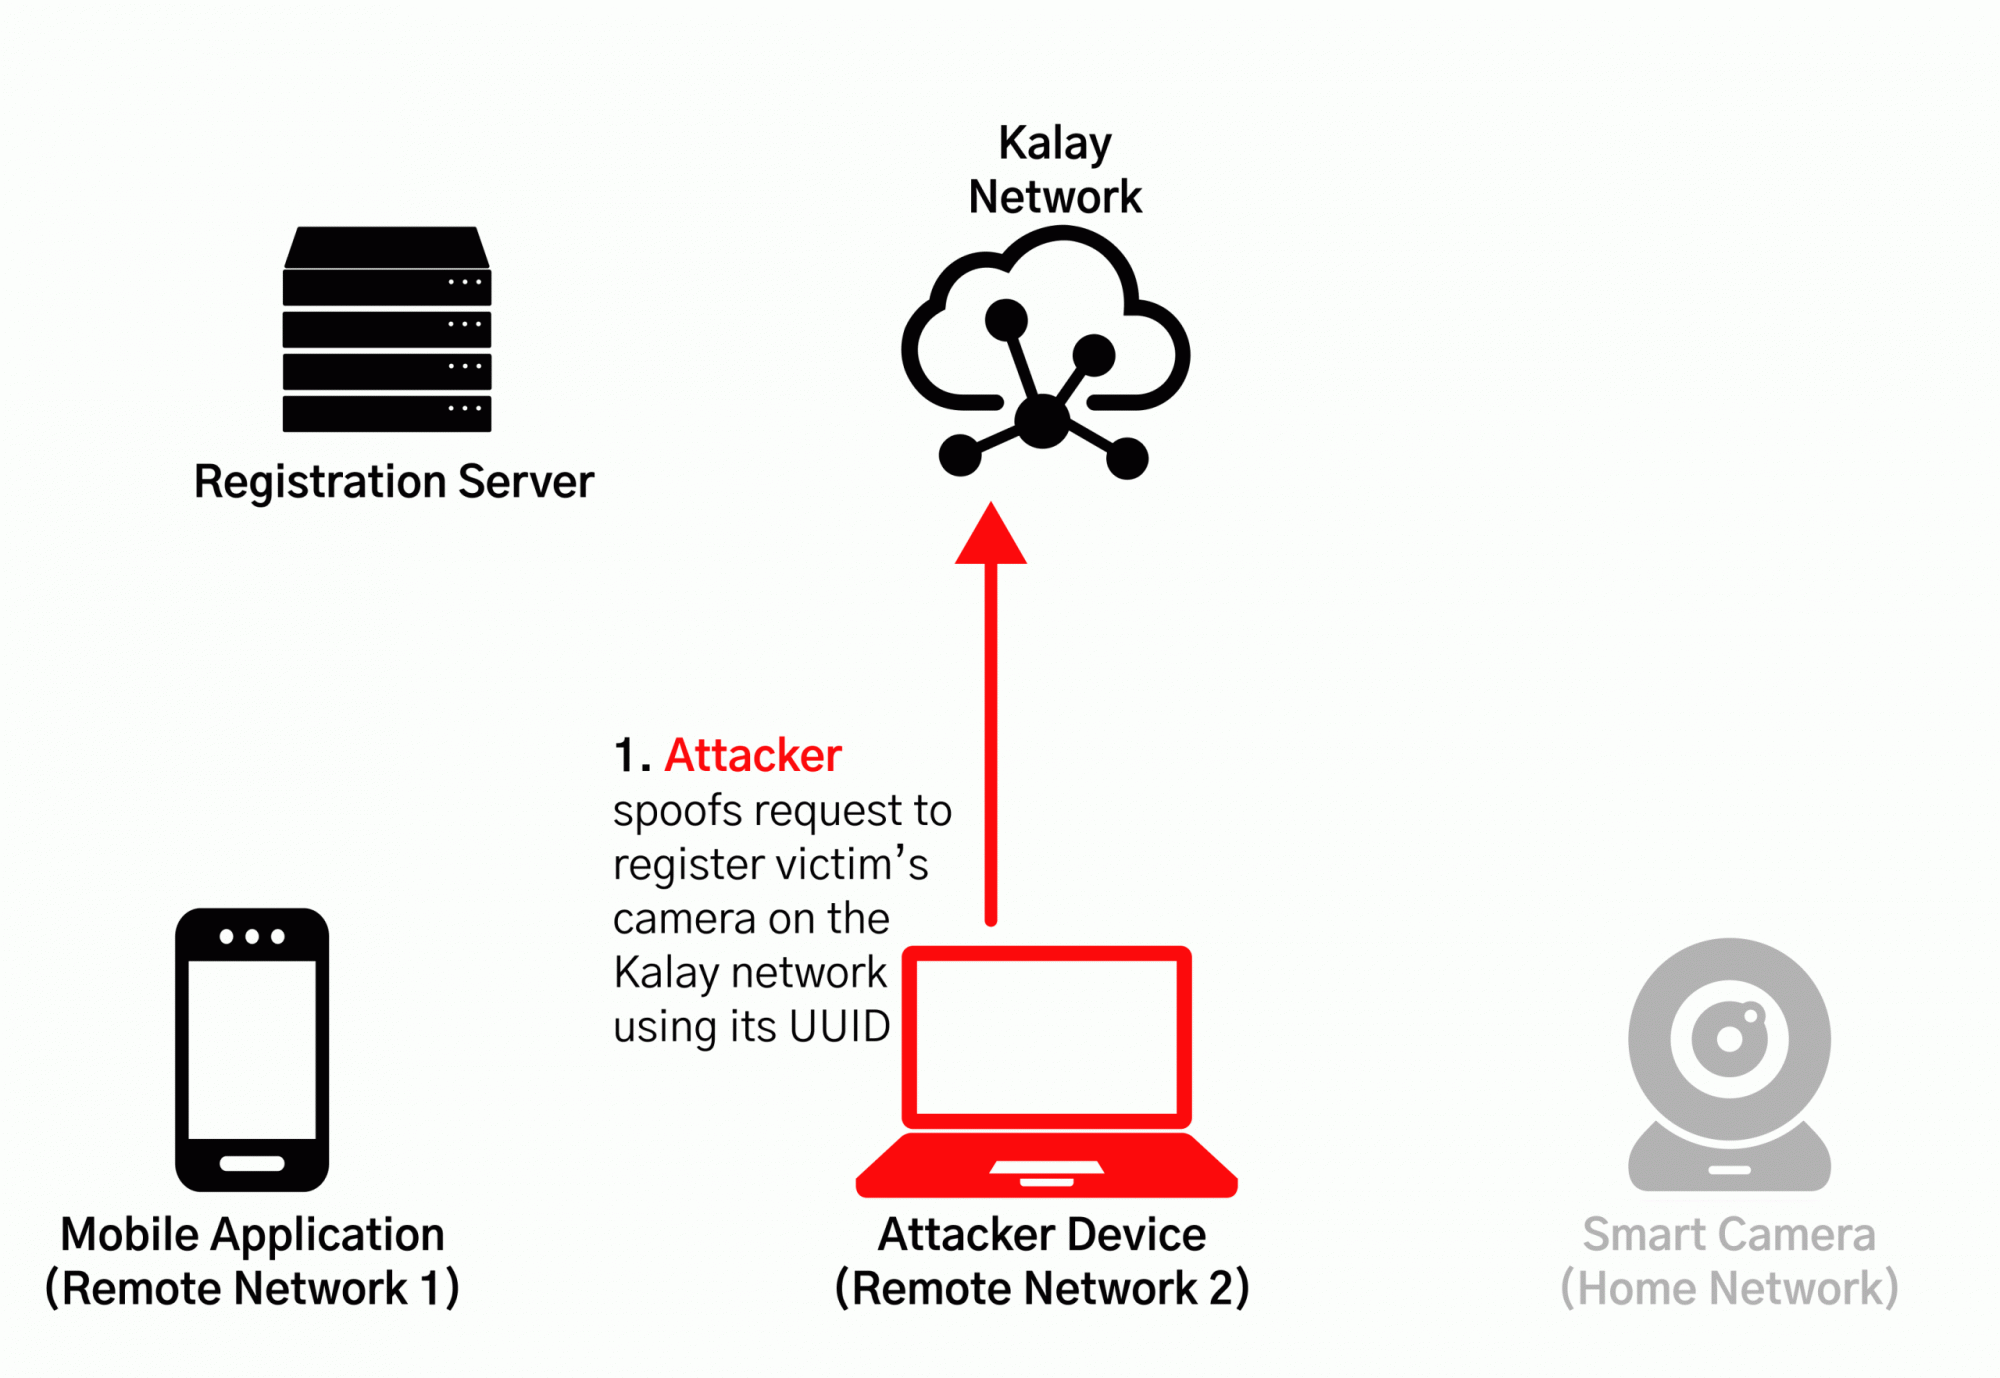
Как только злоумышленник получит идентификатор целевого устройства, он сможет отправить специально созданный запрос сети Kalay, который приведёт к регистрации ещё одного устройства с тем же UID. После этого Kalay перезапишет существующий девайс.

Если пользователь попытается подключиться к устройству, соединение отправится атакующему, который уже смоет перехватить учётные данные жертвы.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru