



Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Авторы вредоносной программы Raccoon, предназначенной для кражи данных, решили попробовать новые функции своего детища. Не рассчитав свои силы, злоумышленники заразили собственные компьютеры и слили внутреннюю информацию.

Как известно, Raccoon способен собирать сведения из целого ряда приложений. За последние два года популярность этого вредоноса существенно выросла.

Тестируя новый вариант зловреда, киберпреступники допустили заражение собственных систем. Неосторожный эксперимент привёл к утечке данных на командный сервер (C2), а оттуда — на форум хакерской тематики.

Интересную утечку помогла обнаружить платформа Hudson Rock Cavalier, которая мониторила взломанные компьютеры. По словам сооснователя Hudson Rock, на счету Raccoon более миллиона скомпрометированных систем, за которыми пристально наблюдает Cavalier.

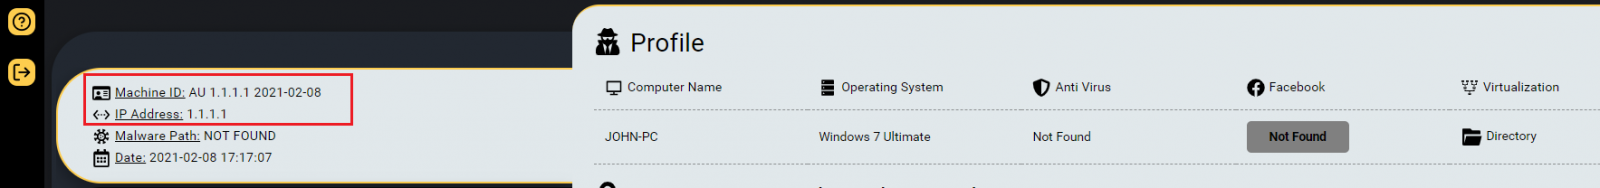
Инцидент с заражением компьютеров авторов вредоносной программы произошёл в феврале 2021 года, однако на него не сразу обратили внимание, поскольку эти устройства не значились в списках клиентов Hudson Rock.

Позже исследователи отметили IP-адрес — 1.1.1.1, — специально модифицированный, чтобы его не могли отследить.


Собранные специалистами данные показали, что авторы Raccoon тестировали возможности извлечения паролей из браузера Google Chrome. Именно в ходе этих тестов невнимательные злоумышленники допустили заражение собственных систем.

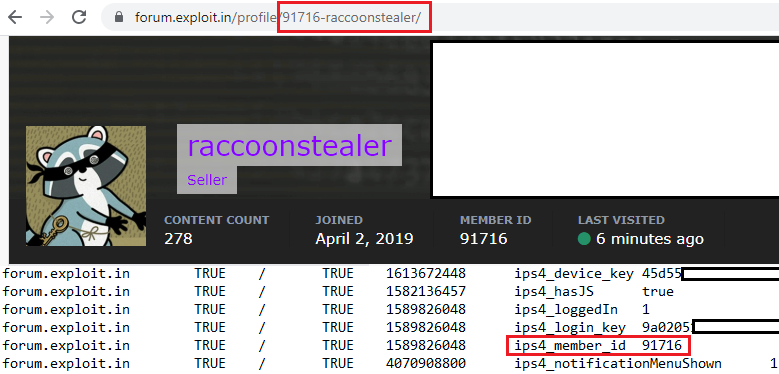
Также исследователи выяснили, что на компьютерах разработчиков зловреда присутствовали cookies популярного русскоязычного киберпреступного форума Exploit. Более того, специалистам даже удалось использовать эти cookies для входа на форум с идентификатором аккаунта Raccoon.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru