



Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Тестируя Raccoon, авторы зловреда заразили свои системы и слили данные

Авторы вредоносной программы Raccoon, предназначенной для кражи данных, решили попробовать новые функции своего детища. Не рассчитав свои силы, злоумышленники заразили собственные компьютеры и слили внутреннюю информацию.

Как известно, Raccoon способен собирать сведения из целого ряда приложений. За последние два года популярность этого вредоноса существенно выросла.

Тестируя новый вариант зловреда, киберпреступники допустили заражение собственных систем. Неосторожный эксперимент привёл к утечке данных на командный сервер (C2), а оттуда — на форум хакерской тематики.

Интересную утечку помогла обнаружить платформа Hudson Rock Cavalier, которая мониторила взломанные компьютеры. По словам сооснователя Hudson Rock, на счету Raccoon более миллиона скомпрометированных систем, за которыми пристально наблюдает Cavalier.

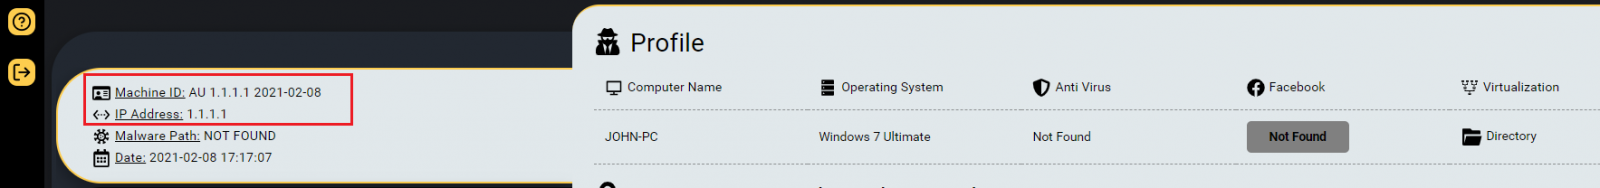
Инцидент с заражением компьютеров авторов вредоносной программы произошёл в феврале 2021 года, однако на него не сразу обратили внимание, поскольку эти устройства не значились в списках клиентов Hudson Rock.

Позже исследователи отметили IP-адрес — 1.1.1.1, — специально модифицированный, чтобы его не могли отследить.


Собранные специалистами данные показали, что авторы Raccoon тестировали возможности извлечения паролей из браузера Google Chrome. Именно в ходе этих тестов невнимательные злоумышленники допустили заражение собственных систем.

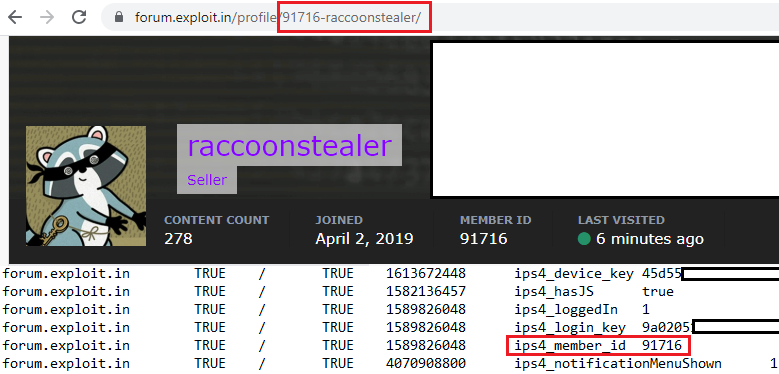
Также исследователи выяснили, что на компьютерах разработчиков зловреда присутствовали cookies популярного русскоязычного киберпреступного форума Exploit. Более того, специалистам даже удалось использовать эти cookies для входа на форум с идентификатором аккаунта Raccoon.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru