



Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft зафиксировала фишинговые атаки с использованием азбуки Морзе

Microsoft рассказала о кампании киберпреступников, за которой эксперты наблюдали год. Фишеры использовали социальную инженерию и постоянно меняли способ обфускации. Самое интересное, что атакующие задействовали азбуку Морзе для сокрытия следов.

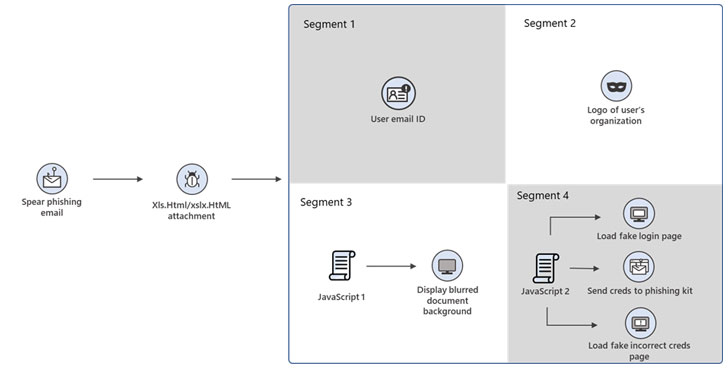
Фишинговые письма, используемые в этих атаках, замаскированы под счета или уведомления о транзакциях. К ним прикреплён HTML-файл «XLS.HTML». В этом случае задача злоумышленников — собрать учётные данные жертв, которые выступают в качестве точки вхождения.

Специалисты Microsoft отметили, что HTML-вложение поделено на несколько сегментов, среди которых присутствуют и JavaScript-файлы, используемые для кражи паролей. Причём злоумышленники отошли от простого HTML-кода и теперь прибегают к многочисленным техникам кодирования.

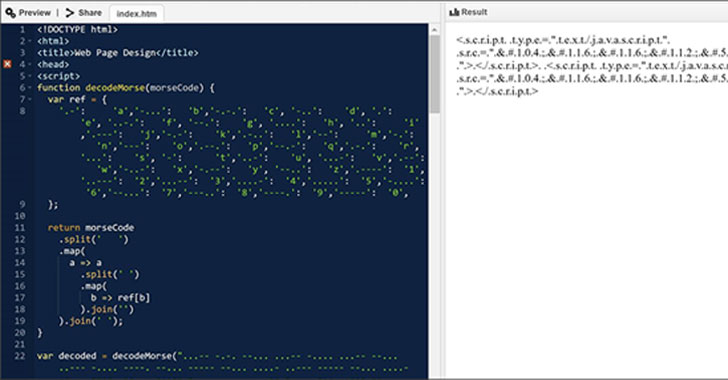
Именно здесь им пригождается азбука Морзе в качестве нетипичного метода шифрования. С её помощью атакующие прячут отдельные сегменты своих атак.


При открытии вложения запускается окно браузера, отображающие фейковую форму для ввода учётных данных Microsoft Office 365, наложенную поверх документа Excel. Диалоговое окно призывает получателя пройти аутентификацию, чтобы получить доступ к документу.

После ввода логина и пароля система выдаёт предупреждение о неудачной попытке — якобы пароль неверный. Параллельно с этим данные отправляются злоумышленникам.

Исследователи вышли на эту кампанию в июле 2020 года, с тех пор киберпреступники неоднократно варьировали методы маскировки вредоносного вложения. Азбука Морзе появилась в феврале и мае 2021 года.

Подпишитесь на новости

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru