



Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Новый образец вредоносной программы AdLoad, заточенной под работу в операционной системе macOS, способен обходить встроенную защиту — XProtect. Участие AdLoad в нескольких кампаниях зафиксировали специалисты SentinelOne.

AdLoad — довольно распространённый троян у киберпреступников, атакующих macOS-компьютеры. Вредонос известен как минимум с 2017 года, а проникнув в систему, он может устанавливать дополнительный зловредный софт или нежелательные программы (PUA).

Помимо этого, AdLoad собирает информацию о заражённой системе, которая позже отравляется на удалённые серверы, находящиеся под контролем злоумышленников.

Как отметил Фил Стоукс из SentinelOne, массовые атаки с участием AdLoad набирают обороты с ноября 2020 года. Скачок этой активности зафиксирован в июле и начале августа 2021 года. Как только AdLoad попадает в macOS, он устанавливает веб-прокси по принципу «Человек посередине» (Man-in-The-Middle, MiTM), чтобы перехватывать поисковую выдачу и внедрять туда рекламу.

Именно так операторы трояна зарабатывают деньги. Также вредоносная программа устанавливает LaunchAgents и LaunchDaemons и в некоторых случаях — задачи по крону, которые запускаются каждые два с половиной часа. Такой механизм позволяет AdLoad закрепиться в системе.

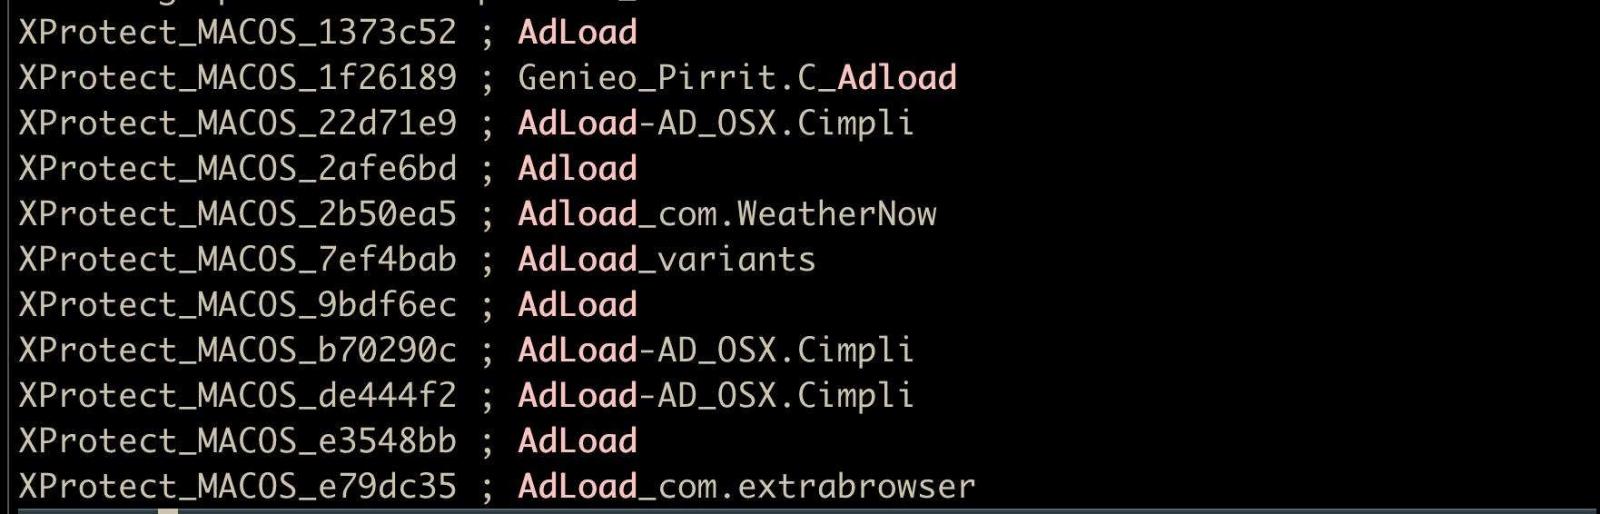
Наблюдая за кампаниями злоумышленников, Стоукс обнаружил 220 образцов вредоноса, 150 из которых являются уникальными (у них отсутствует детектирование XProtect). Это впечатляет, учитывая, что у XProtect в наличии есть десятки сигнатур AdLoad.


Интересно, что многие семплы, пойманные SentinelOne, подписаны валидными сертификатами, выпущенными Apple (Developer ID). Стоукс подчеркнул, что наличие уникальных образцов хорошо известного вредоноса настораживает, особенно учитывая тот факт, что даже спустя десять месяцев встроенный сканер Apple не может детектировать отдельные семплы.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru