



Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Некоторые образцы трояна AdLoad обходят встроенную защиту Apple macOS

Новый образец вредоносной программы AdLoad, заточенной под работу в операционной системе macOS, способен обходить встроенную защиту — XProtect. Участие AdLoad в нескольких кампаниях зафиксировали специалисты SentinelOne.

AdLoad — довольно распространённый троян у киберпреступников, атакующих macOS-компьютеры. Вредонос известен как минимум с 2017 года, а проникнув в систему, он может устанавливать дополнительный зловредный софт или нежелательные программы (PUA).

Помимо этого, AdLoad собирает информацию о заражённой системе, которая позже отравляется на удалённые серверы, находящиеся под контролем злоумышленников.

Как отметил Фил Стоукс из SentinelOne, массовые атаки с участием AdLoad набирают обороты с ноября 2020 года. Скачок этой активности зафиксирован в июле и начале августа 2021 года. Как только AdLoad попадает в macOS, он устанавливает веб-прокси по принципу «Человек посередине» (Man-in-The-Middle, MiTM), чтобы перехватывать поисковую выдачу и внедрять туда рекламу.

Именно так операторы трояна зарабатывают деньги. Также вредоносная программа устанавливает LaunchAgents и LaunchDaemons и в некоторых случаях — задачи по крону, которые запускаются каждые два с половиной часа. Такой механизм позволяет AdLoad закрепиться в системе.

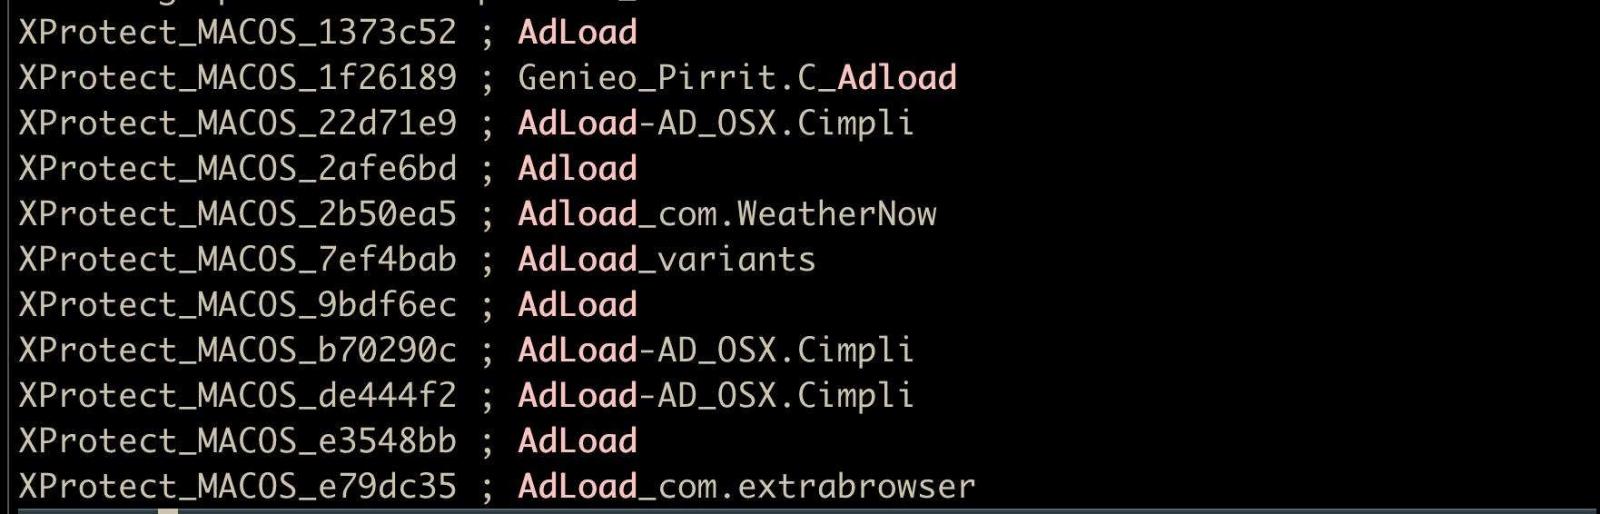
Наблюдая за кампаниями злоумышленников, Стоукс обнаружил 220 образцов вредоноса, 150 из которых являются уникальными (у них отсутствует детектирование XProtect). Это впечатляет, учитывая, что у XProtect в наличии есть десятки сигнатур AdLoad.


Интересно, что многие семплы, пойманные SentinelOne, подписаны валидными сертификатами, выпущенными Apple (Developer ID). Стоукс подчеркнул, что наличие уникальных образцов хорошо известного вредоноса настораживает, особенно учитывая тот факт, что даже спустя десять месяцев встроенный сканер Apple не может детектировать отдельные семплы.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru