



Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Компания Proofpoint отозвала исковое заявление, направленное в адрес интернет-гиганта Facebook, и согласилась передать социальной площадке ряд доменов, которые ранее стали камнем преткновения между двумя корпорациями.

Проблемные домены когда-то были частью ThreatSim, платформы Proofpoint, предназначенной для симуляции фишинга и отработки методов противодействия. Представители компании зарегистрировали их много лет назад.

Поскольку с помощью ThreatSim исследователи пытались воспроизвести действия фишеров, некоторые домены замаскировали под площадки Facebook и Instagram. Фишинговые сайты проверяли на сотрудниках компаний-клиентов Proofpoint.

В ноябре 2020 года руководство Facebook узнало об этих доменах и направило соответствующий запрос, который обязывал регистратор доменных имён Namecheap передать социальной сети спорные домены. Корпорация Цукерберга утверждала, что имеет место неправомерное использование торговой марки.

В ответ Proofpoint подала в суд на Facebook в феврале 2021 года. Компания, занимающаяся безопасностью электронной почты и выпускающая решения для защиты от утечек данных, утверждала, что соцсеть пытается незаконно конфисковать часть системы для имитации фишинга.

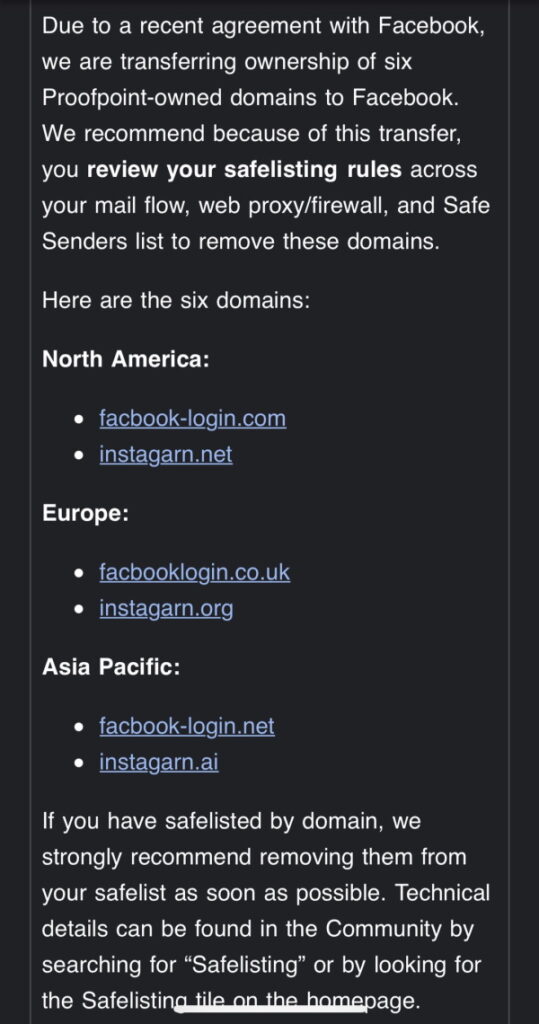
Предметом спора стали следующие домены: facbook-login.com, facbook-login.net, instagrarn.ai, instagrarn.net и instagrarn.org. К слову, юристы уже тогда утверждали, что у Proofpoint очень мало шансов выиграть дело, поскольку товарный знак действительно использовался на тестовых доменах.

И вот теперь стало понятно, что Proofpoint не желает продолжать тяжбу, поэтому передаёт все перечисленные выше и ряд других доменов Facebook.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru