



Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Компания Proofpoint отозвала исковое заявление, направленное в адрес интернет-гиганта Facebook, и согласилась передать социальной площадке ряд доменов, которые ранее стали камнем преткновения между двумя корпорациями.

Проблемные домены когда-то были частью ThreatSim, платформы Proofpoint, предназначенной для симуляции фишинга и отработки методов противодействия. Представители компании зарегистрировали их много лет назад.

Поскольку с помощью ThreatSim исследователи пытались воспроизвести действия фишеров, некоторые домены замаскировали под площадки Facebook и Instagram. Фишинговые сайты проверяли на сотрудниках компаний-клиентов Proofpoint.

В ноябре 2020 года руководство Facebook узнало об этих доменах и направило соответствующий запрос, который обязывал регистратор доменных имён Namecheap передать социальной сети спорные домены. Корпорация Цукерберга утверждала, что имеет место неправомерное использование торговой марки.

В ответ Proofpoint подала в суд на Facebook в феврале 2021 года. Компания, занимающаяся безопасностью электронной почты и выпускающая решения для защиты от утечек данных, утверждала, что соцсеть пытается незаконно конфисковать часть системы для имитации фишинга.

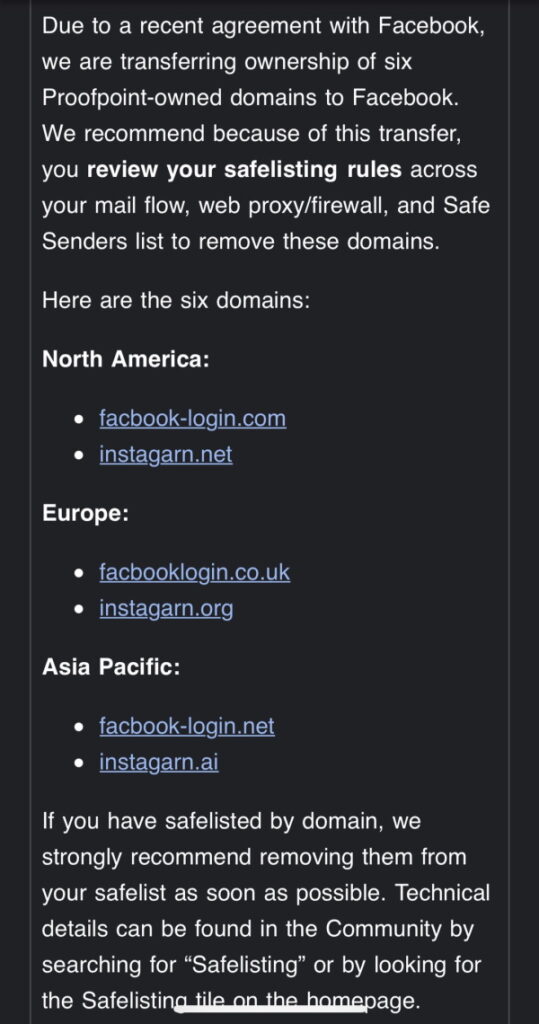
Предметом спора стали следующие домены: facbook-login.com, facbook-login.net, instagrarn.ai, instagrarn.net и instagrarn.org. К слову, юристы уже тогда утверждали, что у Proofpoint очень мало шансов выиграть дело, поскольку товарный знак действительно использовался на тестовых доменах.

И вот теперь стало понятно, что Proofpoint не желает продолжать тяжбу, поэтому передаёт все перечисленные выше и ряд других доменов Facebook.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru