



Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

Proofpoint прекратила тяжбу и передала Facebook ’’фишинговые домены’’

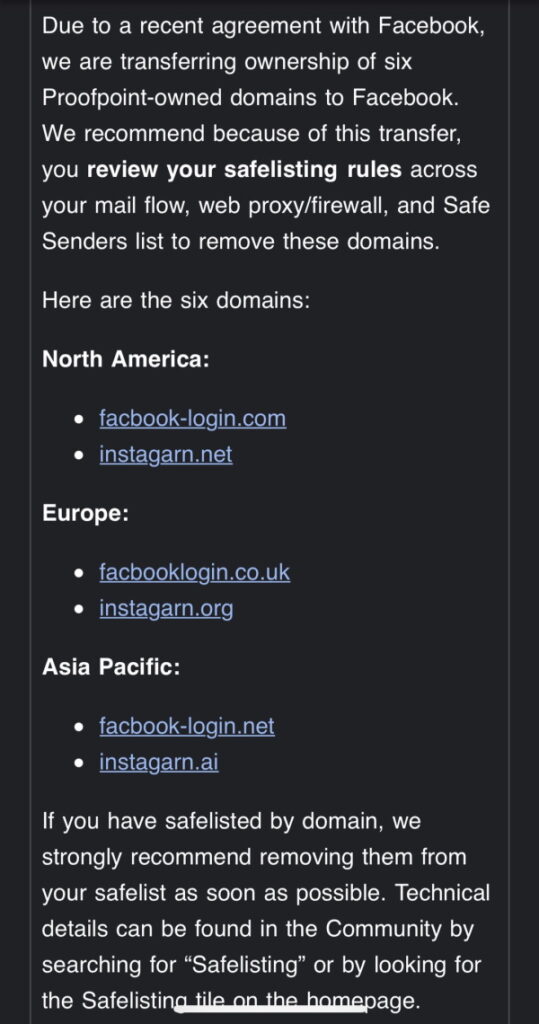
Компания Proofpoint отозвала исковое заявление, направленное в адрес интернет-гиганта Facebook, и согласилась передать социальной площадке ряд доменов, которые ранее стали камнем преткновения между двумя корпорациями.

Проблемные домены когда-то были частью ThreatSim, платформы Proofpoint, предназначенной для симуляции фишинга и отработки методов противодействия. Представители компании зарегистрировали их много лет назад.

Поскольку с помощью ThreatSim исследователи пытались воспроизвести действия фишеров, некоторые домены замаскировали под площадки Facebook и Instagram. Фишинговые сайты проверяли на сотрудниках компаний-клиентов Proofpoint.

В ноябре 2020 года руководство Facebook узнало об этих доменах и направило соответствующий запрос, который обязывал регистратор доменных имён Namecheap передать социальной сети спорные домены. Корпорация Цукерберга утверждала, что имеет место неправомерное использование торговой марки.

В ответ Proofpoint подала в суд на Facebook в феврале 2021 года. Компания, занимающаяся безопасностью электронной почты и выпускающая решения для защиты от утечек данных, утверждала, что соцсеть пытается незаконно конфисковать часть системы для имитации фишинга.

Предметом спора стали следующие домены: facbook-login.com, facbook-login.net, instagrarn.ai, instagrarn.net и instagrarn.org. К слову, юристы уже тогда утверждали, что у Proofpoint очень мало шансов выиграть дело, поскольку товарный знак действительно использовался на тестовых доменах.

И вот теперь стало понятно, что Proofpoint не желает продолжать тяжбу, поэтому передаёт все перечисленные выше и ряд других доменов Facebook.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru