



Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Ботоводы Mirai эксплуатируют уязвимость, затрагивающую миллионы роутеров

Экспертам в области кибербезопасности стало известно об активной эксплуатации уязвимости, затрагивающей миллионы маршрутизаторов. Как отметили специалисты, под угрозой находятся владельцы роутеров, работающих на прошивке Arcadyan.

Стоящие за атаками злоумышленники пытаются набрать уязвимые устройства в свой ботнет Mirai. Для этого атакующие эксплуатируют критическую брешь под идентификатором CVE-2021-20090. По шкале CVSS баг получил 9,9  баллов из 10, а в случае успешного использования он позволяет удалённому преступнику обойти аутентификацию.

Об атаках на маршрутизаторы рассказали специалисты Juniper Threat Labs, поскольку с февраля 2021 года они «ведут» киберпреступную группировку, известную своими атаками на IoT-устройства, и мониторят всю активность, связанную с подобными кампаниями.

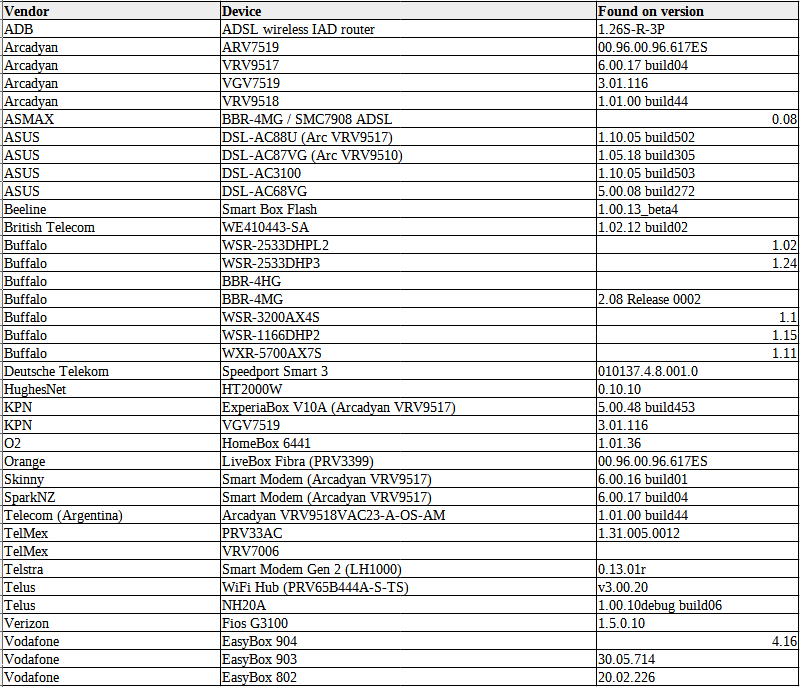
Среди уязвимых девайсов присутствуют десятки моделей роутеров производства совершенно разных компаний: Asus, British Telecom, Deutsche Telekom, Orange, O2 (Telefonica), Verizon, Vodafone, Telstra и Telus.

Поскольку брешь затрагивает многие модели и производителей маршрутизаторов, эксперты считают, что в общей сложности под угрозой могут находиться миллионы пользователей. Примечательно, что об уязвимости первой рассказала компания Tenable, которая ещё в апреле опубликовала соответствующее предупреждение.

А в начале августа уже вышел полноценный PoC-код (proof-of-concept). Более того, исследователи отметили, что CVE-2021-20090 существует уже по меньшей мере десять лет, а ранее дыра просочилась приблизительно на 20 моделей роутеров через цепочку поставок.

Со списком уязвимых роутеров можно ознакомиться на изображении ниже:

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru