



В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В августе Microsoft включит защиту Windows 10 от нежелательного софта

В течение августа 2021 года Microsoft планирует постепенно внедрять новую функцию встроенной антивирусной программы Windows Defender. По словам корпорации, теперь пользователи Windows 10 смогут рассчитывать на защиту от сомнительного софта.

Таким образом, при попытке скачать или установить так называемые PUA (Potentially unwanted program, потенциально опасные программы) пользователь получит предупреждение.

Как правило, такие нежелательные приложения нельзя категорично назвать вредоносными, однако они всё равно способны доставить пользователю определённые проблемы. Хороший пример PUA — обычное адваре, рекламная программа.

Если пользователь установит такой софт, его могут ждать навязчивые и агрессивные рекламные объявления, сбор данных (с последующей продажей) и даже в определённом смысле слежка. Цель у PUA одна — практически любыми средствами принести злоумышленнику прибыль.

Microsoft уже давно говорила о защите пользователей Windows от нежелательных программ, однако основной шаг корпорация решилась сделать только сейчас. Фаза активации новой защитной функции займёт следующие две недели.

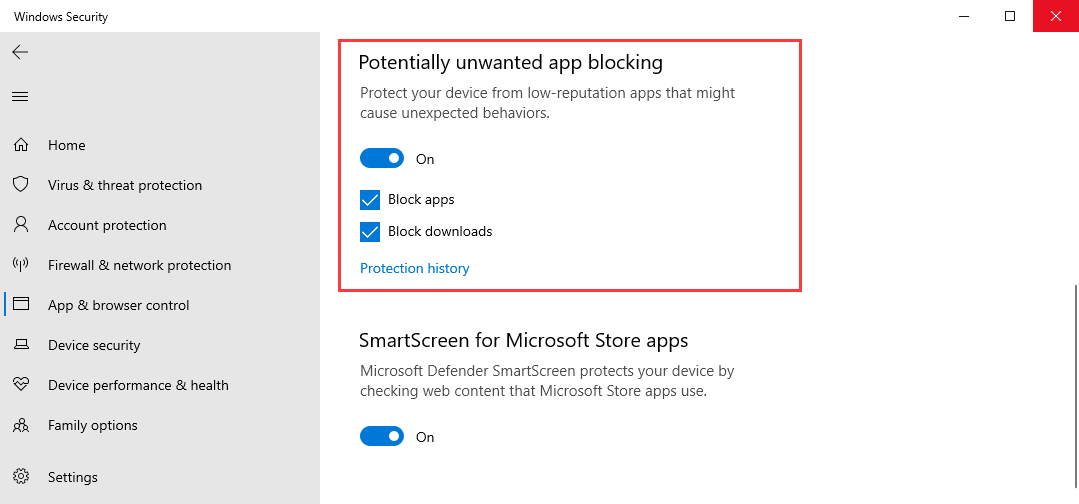
Найти и включить нововведение можно в настройках, зайдя в пункт «Обновление и безопасность» => «Контроль приложений и браузера».


По словам самой Microsoft, есть две доступные пользователям опции: блокировать нежелательный софт (детектирует уже загруженные ранее потенциально опасные программы); блокировать загрузки (предотвращает скачивание PUA, работает только с браузером Microsoft Edge).

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru