



В сентябре Google запретит старым Android-устройствам входить в аккаунты

В сентябре Google запретит старым Android-устройствам входить в аккаунты

В сентябре Google запретит старым Android-устройствам входить в аккаунты

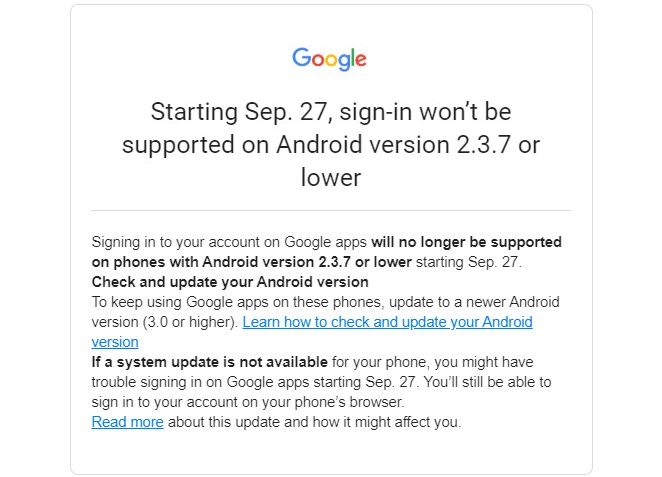
Google направила пользователям операционной системы Android электронные письма, в которых корпорация предупреждает о прекращении поддержки устройств, работающих на устаревшей версии ОС. В конце сентября этого года девайсы с установленной Android 2.3.7 (Gingerbread) и ниже уже не смогут войти в Google-аккаунты.

Таким образом, при попытке зайти в свои учётные записи пользователи увидят ошибку. Помимо этого, юзеры старых устройств не смогут создавать новые аккаунты, сбрасывать устройство к заводским настройкам и менять пароль.

«Поскольку Google заботится о безопасности пользователей, с 27 сентября 2021 года мы запретим вход в аккаунты с устройств, на которых установлена устаревшая версия Android», — объясняют в Google.

«Если вы попробуете аутентифицироваться после 27 сентября, вы столкнётесь с ошибками имени пользователя или пароля. Это касается всех сервисов Google, включая Gmail, YouTube и "Карты"».

По большому счёту, это вполне логичный шаг корпорации, поскольку она отсекает все версии Android, вышедшие до декабря 2010 года. Согласитесь, более чем за 10 лет операционная система Google далеко шагнула по части защиты пользователей.

Разработчики рекомендуют обновить свои мобильные устройства и установить версию Android не ниже 3.0. В противном случае пользователи рискуют потерять доступ к приложениям и сервисам Google.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru