



Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

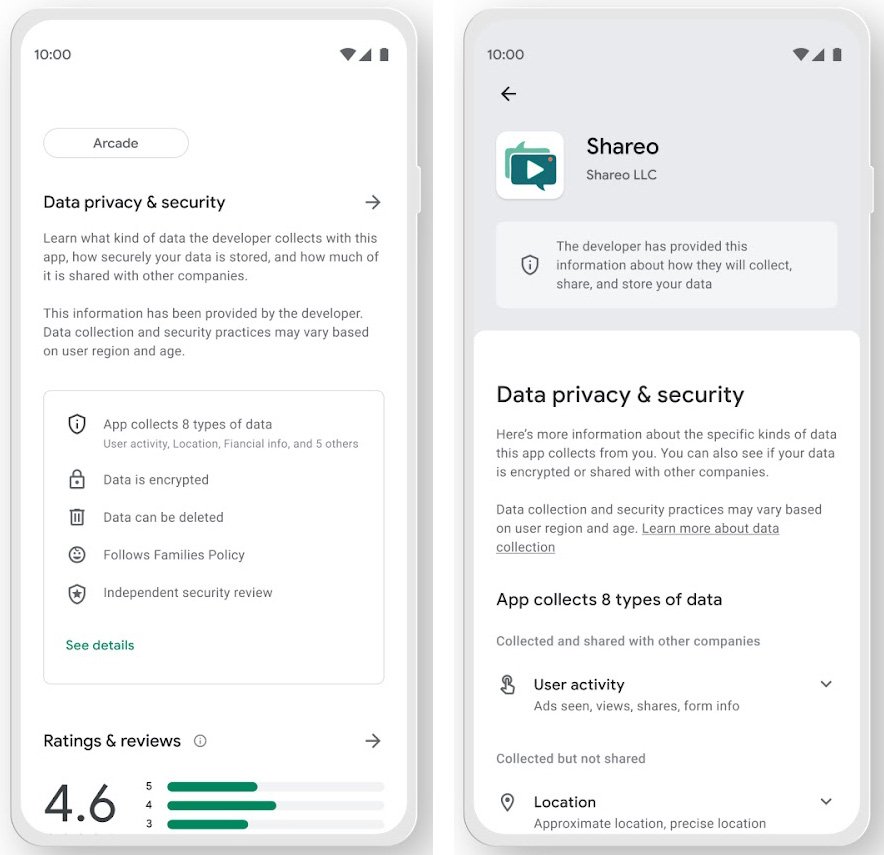
Представители Google осветили подробности готовящейся к выходу функции Play Store под названием «Safety section». Нововведение, согласно замыслу разработчиков, должно предоставить пользователям больше информации о сборе и использовании данных различными Android-приложениями.

О новом принципе работы Google Play Store, требующем от разработчиков софта указывать, какие конкретно данные они собирают, интернет-гигант предупреждал ещё в мае. Девелоперы также должны объяснять, как собранные данные используются, а также подробно рассказывать о функциях конфиденциальности и безопасности, задействованных в приложении.

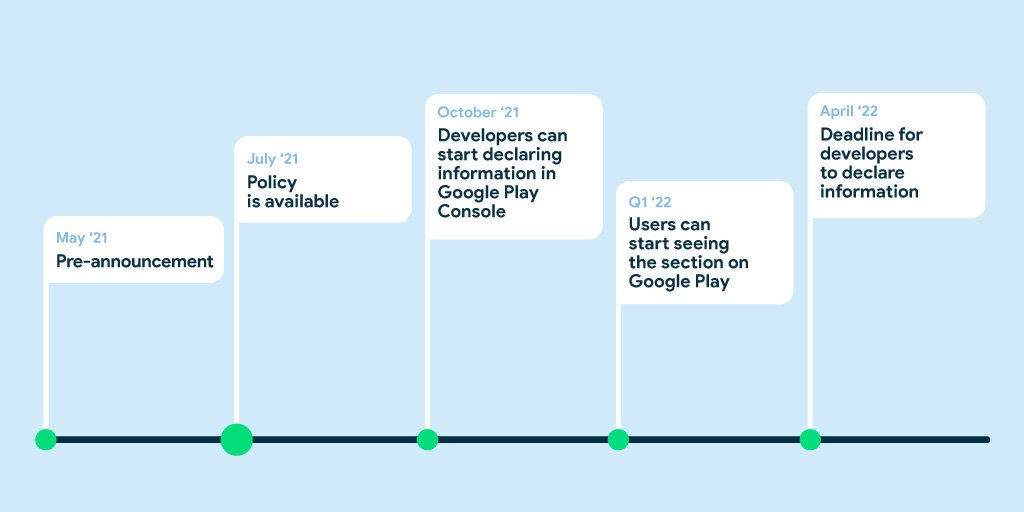
Вся эта информация будет храниться в специальном разделе каждой программы — Safety section. Google планирует запустить весь этот механизм в первом квартале 2022 года. Таким образом, пользователи смогут сначала ознакомиться с принципом сбора и использования информации в приложении, а уже потом решить, устанавливать его или нет.


Safety section позволит понять, какие именно пользовательские данные уходят третьим лицам, использует ли программа шифрование и соответствует ли этот софт мировым стандартам безопасности.

Следуя своему плану, Google теперь представила новые правила, требующие от разработчиков Android-приложений включать политику конфиденциальности, а также обозначать, какие данные используются сторонними библиотеками и SDK.

В дополнение Google обозначила девелоперам сроки, в которые они должны уложиться и предоставить всю необходимую информацию.


К апрелю 2022 года авторы Android-приложений должны будут подготовить секцию «App Privacy & security», в которой будет описана политика конфиденциальности. Если с этим будут какие-либо проблемы, Google Play Store отклонит любые обновления софта до соответствующего исправления.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru