



Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

Android-приложения к апрелю должны отчитаться в использовании данных

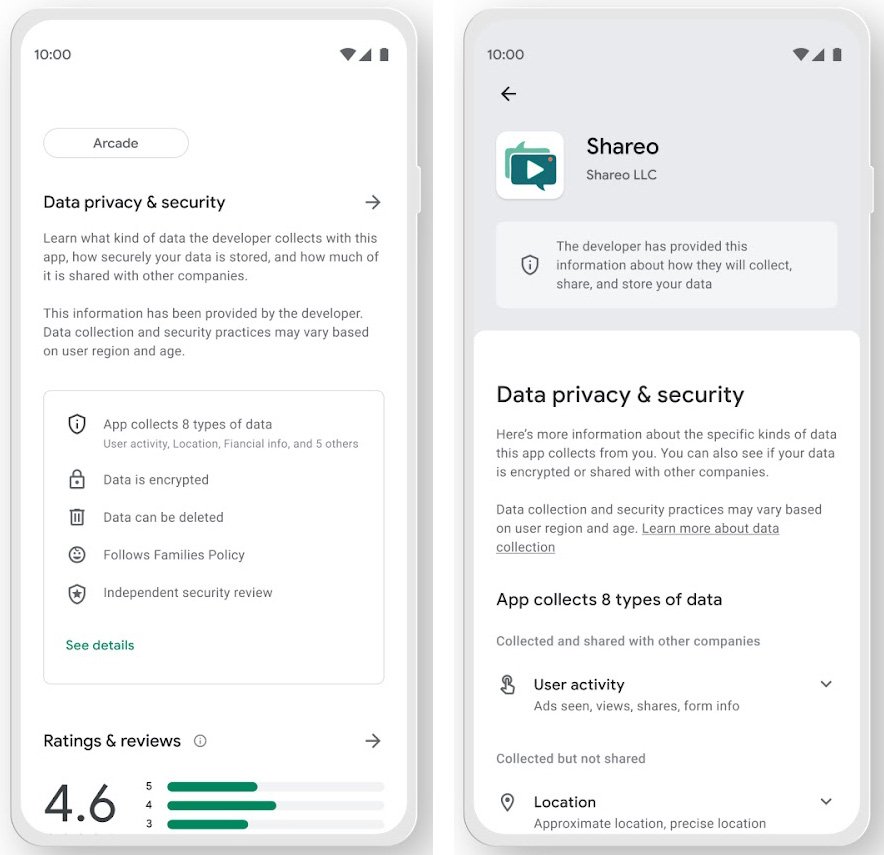
Представители Google осветили подробности готовящейся к выходу функции Play Store под названием «Safety section». Нововведение, согласно замыслу разработчиков, должно предоставить пользователям больше информации о сборе и использовании данных различными Android-приложениями.

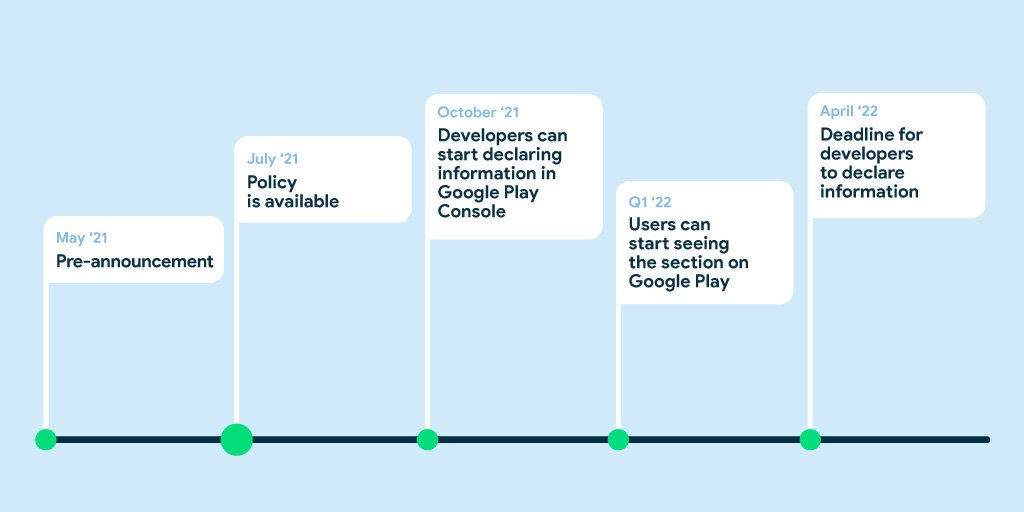
О новом принципе работы Google Play Store, требующем от разработчиков софта указывать, какие конкретно данные они собирают, интернет-гигант предупреждал ещё в мае. Девелоперы также должны объяснять, как собранные данные используются, а также подробно рассказывать о функциях конфиденциальности и безопасности, задействованных в приложении.

Вся эта информация будет храниться в специальном разделе каждой программы — Safety section. Google планирует запустить весь этот механизм в первом квартале 2022 года. Таким образом, пользователи смогут сначала ознакомиться с принципом сбора и использования информации в приложении, а уже потом решить, устанавливать его или нет.


Safety section позволит понять, какие именно пользовательские данные уходят третьим лицам, использует ли программа шифрование и соответствует ли этот софт мировым стандартам безопасности.

Следуя своему плану, Google теперь представила новые правила, требующие от разработчиков Android-приложений включать политику конфиденциальности, а также обозначать, какие данные используются сторонними библиотеками и SDK.

В дополнение Google обозначила девелоперам сроки, в которые они должны уложиться и предоставить всю необходимую информацию.


К апрелю 2022 года авторы Android-приложений должны будут подготовить секцию «App Privacy & security», в которой будет описана политика конфиденциальности. Если с этим будут какие-либо проблемы, Google Play Store отклонит любые обновления софта до соответствующего исправления.

Подпишитесь на новости

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru