



Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

Похищающий данные Android-вредонос Oscorp вернулся в виде ботнета

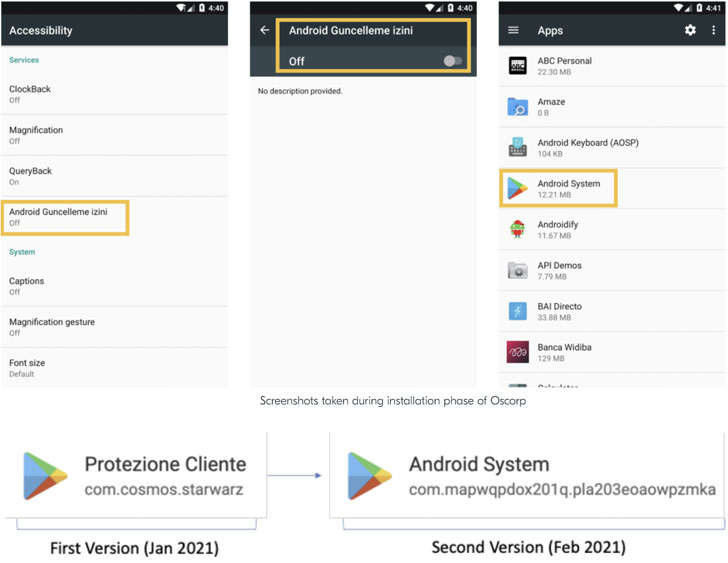
Вредоносная программа для Android, использующая специальные возможности операционной системы (accessibility services) для кражи учётных данных из банковских приложений, превратилась в целый ботнет. О новой кампании, стартовавшей в мае 2021 года, рассказали специалисты Cleafy.

Этот вредоносный софт для мобильных устройств получил имя Oscorp, его основная цель — добраться до денежных средств пользователей. Обосновавшись в системе, зловред может перехватывать СМС-сообщения, инициировать звонки, а также накладывать своё окно поверх легитимных приложений.

Распространяется вредонос через те же СМС-сообщения, замаскированные под уведомления от банка. Далее программа незаметно получает доступ к заражённому устройству через протокол WebRTC.

Вот, пожалуй, всё, что было известно об активности этой вредоносной программы в конце января 2021 года. Теперь, судя по всему, Oscorp вернулся, но уже в форме ботнета, получившего имя UBEL.


«Проанализировав отдельные семплы, мы пришли к выводу, что между Oscorp и UBEL определённо есть связь. Например, используется одна и та же база вредоносного кода», — пишут исследователи из Cleafy.

На форумах киберпреступной тематики UBEL предлагают по цене $980. Как и все похожие по реализации Android-вредоносы, он пытается получить в системе определённые права, чтобы читать и отправлять сообщения, записывать аудио, устанавливать и удалять приложения и т. п.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru