



В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

В Android-версии Signal устранили баг, отправляющий случайные фото в чаты

Полгода назад в Android-версии Signal выявили неприятный баг, отправляющий случайные изображения контактам. Всё это происходило без ведома пользователя, который никак не мог влиять на странную функциональность. Теперь разработчики выпустили соответствующий патч.

Впервые о баге заговорили в декабре 2020 года. Однако представители Signal не спешили устранять проблему, поскольку воспроизвести баг оказалось не так просто. Только в этом месяце разработчики выпустили заплатку.

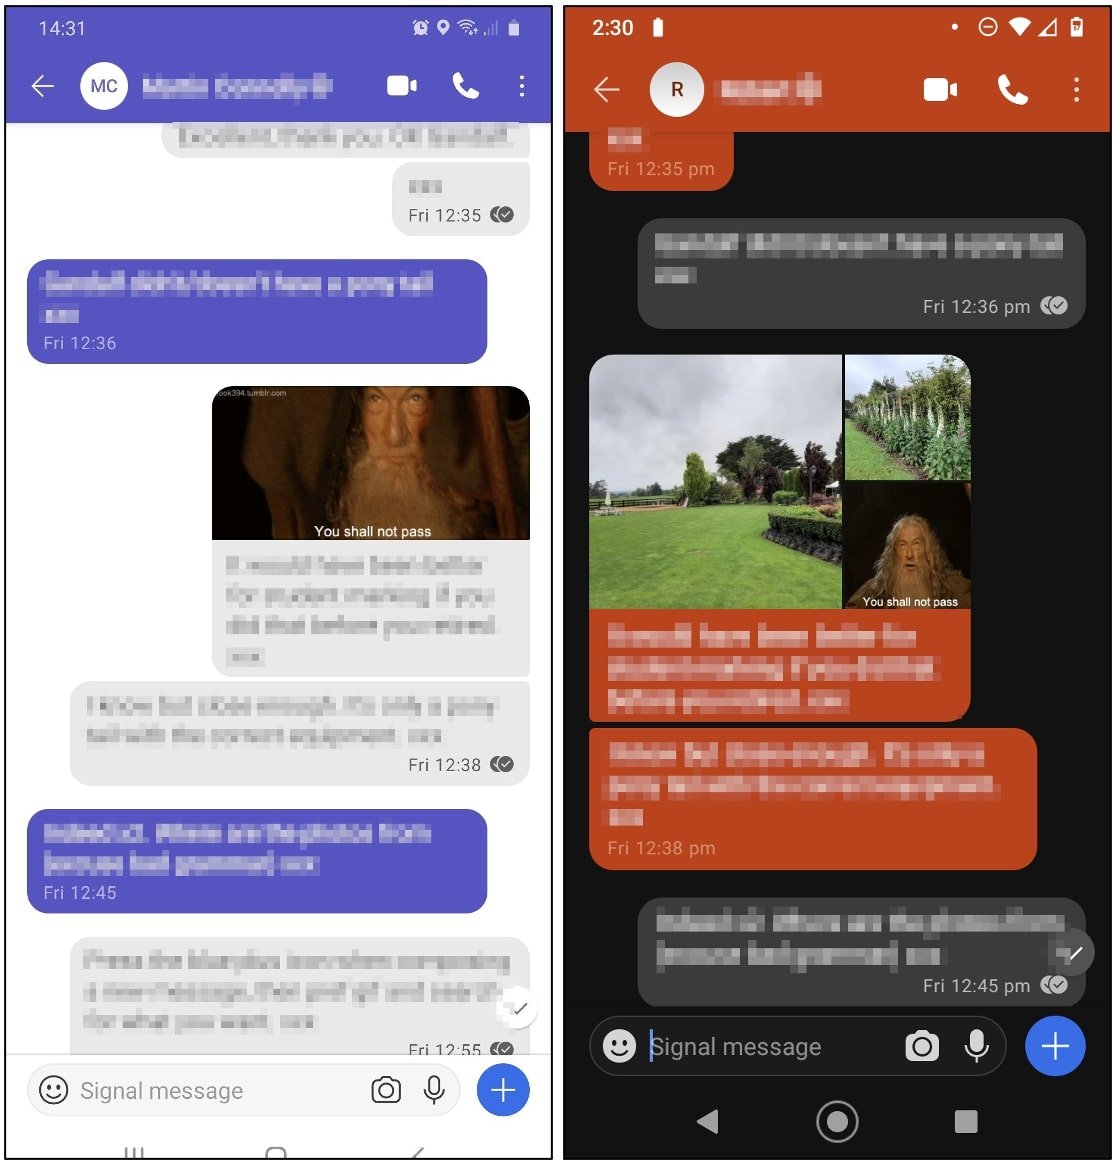
В течение полугода пользователи наблюдали приблизительно следующее поведение приложения: если попытаться отправить какому-либо контакту изображение или фото, Android-версия Signal пошлёт не только выбранный файл, но и набор рандомных изображений из галереи пользователя.

Например, на скриншотах ниже видно, что юзер отправляет собеседнику GIF-файл, соответствующий теме разговора. Однако Signal дополнительно навешивает ещё два изображения без какого-либо объяснения.


К счастью, в этом случае приложение отправило нейтральные картинки, но можно легко представить, насколько неудобная будет ситуация, если Signal выберет для случайной отправки более конфиденциальные (или даже интимные) изображения.

После относительно долгого патчинга Signal подвергся критике, поскольку отдельные эксперты считали, что устранение бага должно быть в приоритете у разработчиков. После этого уже сами представители мессенджера выступили с заявлением, что к багу они относятся весьма серьёзно.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru