



Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Разработчики Google опечатались и брикнули устройства на Chrome OS

Google отчиталась в устранении серьезного бага операционной системы Chrome OS, из-за которого люди не могли пользоваться своими устройствами. Фактически версия ОС под номером 91.0.4472.165 просто превращала девайсы в кирпич.

Как известно, Chrome OS автоматически загружает обновления и устанавливает новую версию системы после перезагрузки. Благодаря этому подходу столкнувшиеся с проблемой пользователи после ребута просто не могли пользоваться компьютером.

Новый билд, получивший номер 91.0.4472.167, устраняет этот баг, однако разработчики сразу предупредили, что потребуется несколько дней, пока патч дойдёт до всех пользователей. В результате у людей остаётся два выбора: дождаться обновления или стереть все локальные данные.

Стоит учитывать, что система Chrome OS основана по большей части на облачных технологиях, поэтому если у вас нет потребности, например, запускать Linux-приложения, сброс устройства и удаление всех данных представляет меньшую проблему, чем для других операционных систем. Тем не менее ряд пользователей, конечно же, не оценит потерю важной информации.

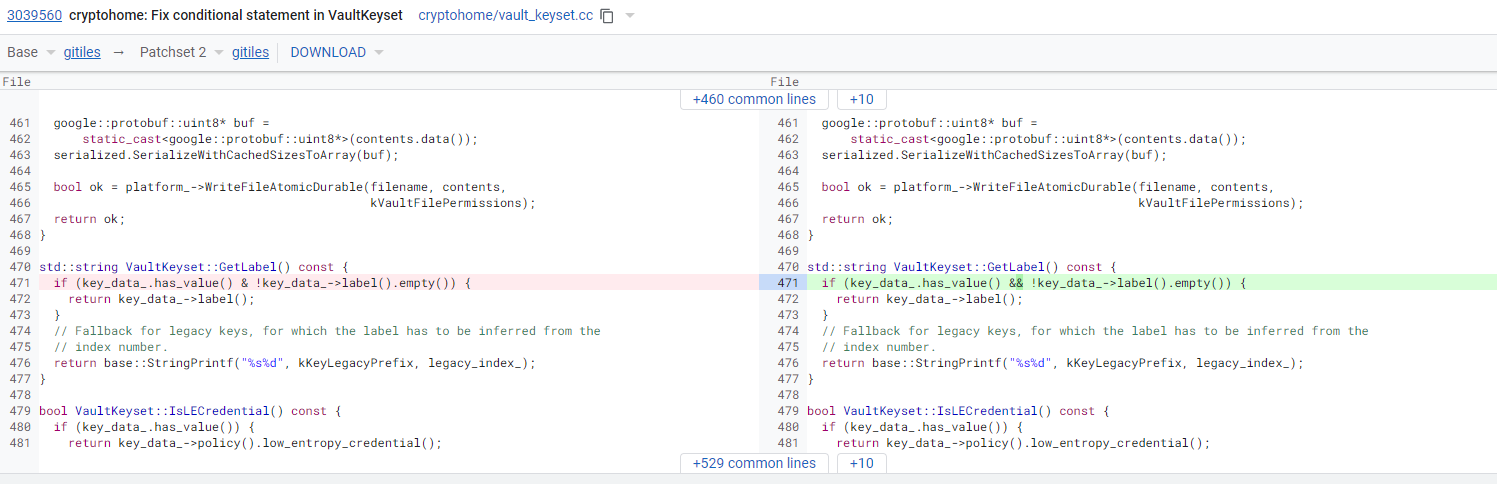
Как отметило издание Android Police, у выявленного бага, превращающего устройства в кирпич, есть интересная причина — банальная опечатка команды разработчиков.


Проблема крылась в том, что из-за опечатки Chrome OS не могла корректно проверить пароль пользователя и соотнести его с сохранёнными ключами. Таким образом, даже правильные пароли вызывали сообщение «Извините, ваш пароль не прошёл проверку».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru