



Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Крупнейшее на сегодняшний день исследование веб-фильтрации продемонстрировало истинные масштабы «Великого китайского файрвола». Учёный из Канады и Великобритании рассказали о возможностях печально известной государственной машины блокировки.

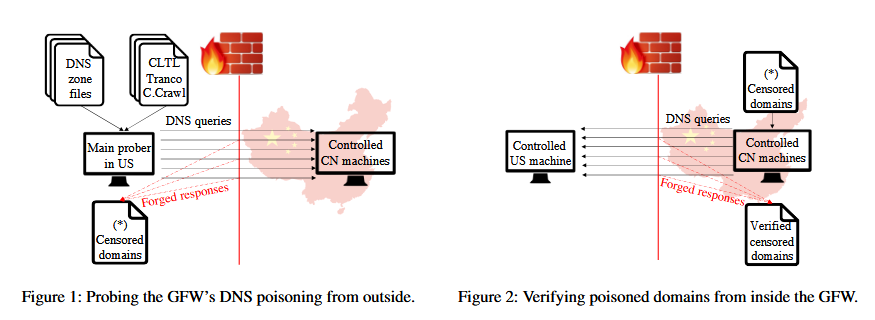
Специалисты исследовали китайский файрвол на протяжении девяти месяцев — с апреля по декабрь 2020 года. Для этого эксперты создали систему GFWatch, в задачи которой входила проверка доступа к доменам из китайского интернет-пространства, а также за его пределами.

Таким способом учёные фиксировали, как именно «Великий китайский файрвол» вмешивается в соединения на доменном уровне. Как известно, машина цензуры КНР работает в обе стороны: мешает гражданам посещать неугодные сайты, а также препятствует сторонним заходам на внутренние китайские сайты.


С помощью GFWatch исследователи протестировали 534 миллиона доменов, 411 млн при этом проверялись ежедневно, чтобы зафиксировать перманентную блокировку. Спустя девять месяцев специалисты получили интересную статистику.

Оказалось, что «Великий китайский файрвол» на текущий момент блокирует около 311 тыс. доменов, из которых 270 тыс. — сознательно. Другими словами, оставшиеся 41 тыс. доменов попали под нож чисто случайно.

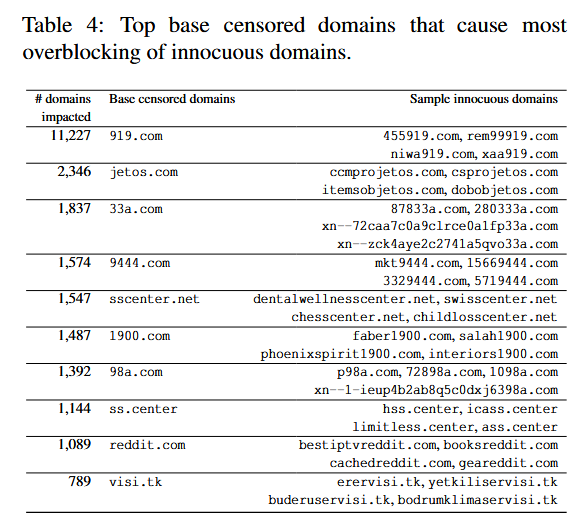
Как отметили исследователи, китайские власти порой не слишком заморачивались на тему тщательного подхода к блокировке коротких доменов, которые могли быть частью более длинных имён. В результате блокировались даже безобидные (с точки зрения законодательства КНР) веб-ресурсы.

Например, заблокировав reddit.com, файрвол также начал блокировать booksreddit.com, geareddit.com и 1087 других похожих сайтов.


Помимо этого, эксперты решили изучить, какой именно тип контента претит властям Китая. Для этого команда исследователей проанализировала список из 311 тыс. заблокированных доменов. Оказалось, что около 40% неугодных сайтов были зарегистрированы совсем недавно. Это значит, что власти Китая заблокировали их для изучения и классификации.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru