



Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Крупнейшее на сегодняшний день исследование веб-фильтрации продемонстрировало истинные масштабы «Великого китайского файрвола». Учёный из Канады и Великобритании рассказали о возможностях печально известной государственной машины блокировки.

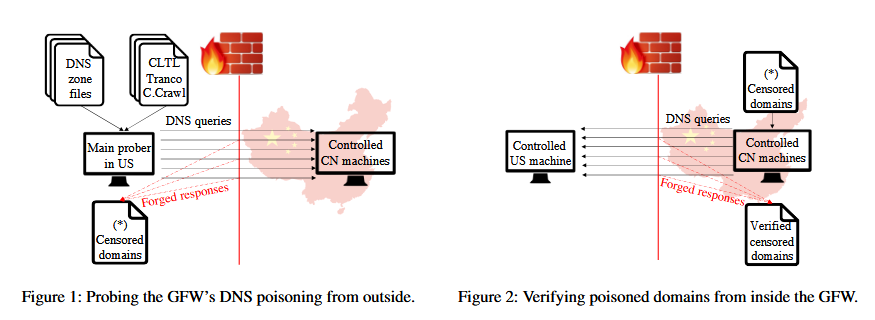
Специалисты исследовали китайский файрвол на протяжении девяти месяцев — с апреля по декабрь 2020 года. Для этого эксперты создали систему GFWatch, в задачи которой входила проверка доступа к доменам из китайского интернет-пространства, а также за его пределами.

Таким способом учёные фиксировали, как именно «Великий китайский файрвол» вмешивается в соединения на доменном уровне. Как известно, машина цензуры КНР работает в обе стороны: мешает гражданам посещать неугодные сайты, а также препятствует сторонним заходам на внутренние китайские сайты.


С помощью GFWatch исследователи протестировали 534 миллиона доменов, 411 млн при этом проверялись ежедневно, чтобы зафиксировать перманентную блокировку. Спустя девять месяцев специалисты получили интересную статистику.

Оказалось, что «Великий китайский файрвол» на текущий момент блокирует около 311 тыс. доменов, из которых 270 тыс. — сознательно. Другими словами, оставшиеся 41 тыс. доменов попали под нож чисто случайно.

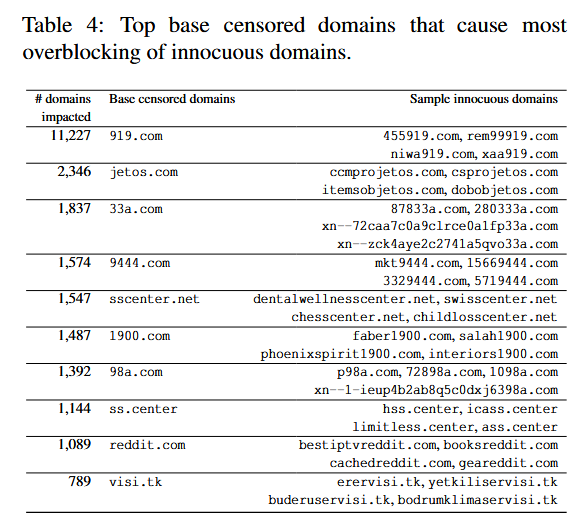
Как отметили исследователи, китайские власти порой не слишком заморачивались на тему тщательного подхода к блокировке коротких доменов, которые могли быть частью более длинных имён. В результате блокировались даже безобидные (с точки зрения законодательства КНР) веб-ресурсы.

Например, заблокировав reddit.com, файрвол также начал блокировать booksreddit.com, geareddit.com и 1087 других похожих сайтов.


Помимо этого, эксперты решили изучить, какой именно тип контента претит властям Китая. Для этого команда исследователей проанализировала список из 311 тыс. заблокированных доменов. Оказалось, что около 40% неугодных сайтов были зарегистрированы совсем недавно. Это значит, что власти Китая заблокировали их для изучения и классификации.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru