



Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Великий китайский файрвол блокирует 311 тыс. доменов, 41 тыс. — случайно

Крупнейшее на сегодняшний день исследование веб-фильтрации продемонстрировало истинные масштабы «Великого китайского файрвола». Учёный из Канады и Великобритании рассказали о возможностях печально известной государственной машины блокировки.

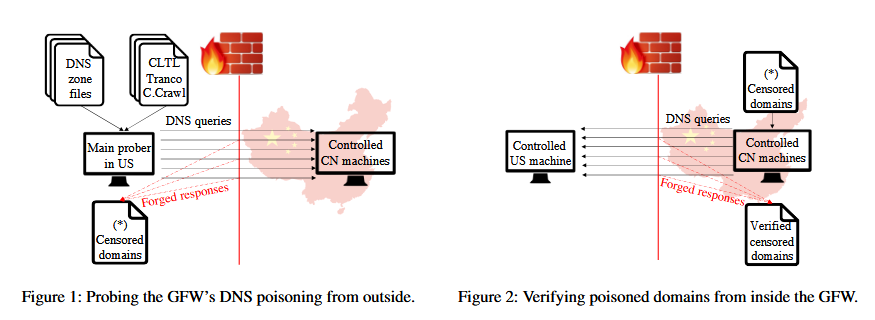
Специалисты исследовали китайский файрвол на протяжении девяти месяцев — с апреля по декабрь 2020 года. Для этого эксперты создали систему GFWatch, в задачи которой входила проверка доступа к доменам из китайского интернет-пространства, а также за его пределами.

Таким способом учёные фиксировали, как именно «Великий китайский файрвол» вмешивается в соединения на доменном уровне. Как известно, машина цензуры КНР работает в обе стороны: мешает гражданам посещать неугодные сайты, а также препятствует сторонним заходам на внутренние китайские сайты.


С помощью GFWatch исследователи протестировали 534 миллиона доменов, 411 млн при этом проверялись ежедневно, чтобы зафиксировать перманентную блокировку. Спустя девять месяцев специалисты получили интересную статистику.

Оказалось, что «Великий китайский файрвол» на текущий момент блокирует около 311 тыс. доменов, из которых 270 тыс. — сознательно. Другими словами, оставшиеся 41 тыс. доменов попали под нож чисто случайно.

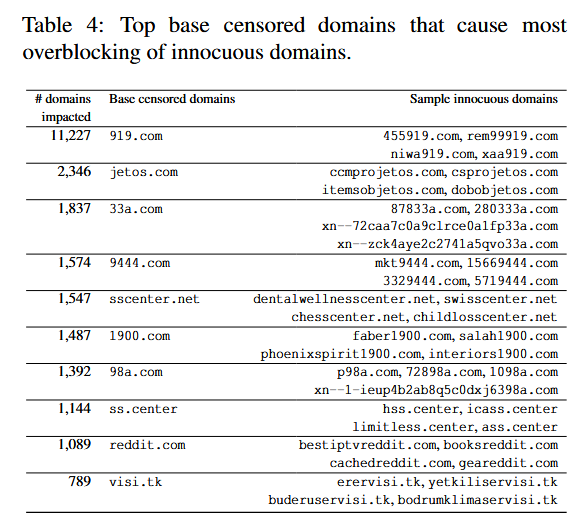
Как отметили исследователи, китайские власти порой не слишком заморачивались на тему тщательного подхода к блокировке коротких доменов, которые могли быть частью более длинных имён. В результате блокировались даже безобидные (с точки зрения законодательства КНР) веб-ресурсы.

Например, заблокировав reddit.com, файрвол также начал блокировать booksreddit.com, geareddit.com и 1087 других похожих сайтов.


Помимо этого, эксперты решили изучить, какой именно тип контента претит властям Китая. Для этого команда исследователей проанализировала список из 311 тыс. заблокированных доменов. Оказалось, что около 40% неугодных сайтов были зарегистрированы совсем недавно. Это значит, что власти Китая заблокировали их для изучения и классификации.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru