



Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новый трюк для загрузки ZLoader: отключение предупреждений о макросах

Новая техника заражения, выявленная аналитиками из McAfee, использует безобидный документ Microsoft Word для создания на лету зловредного макроса и отключения предупреждений системы безопасности, способных помешать его запуску. В настоящее время эта схема используется для скрытной доставки через спам вредоносной программы ZLoader.

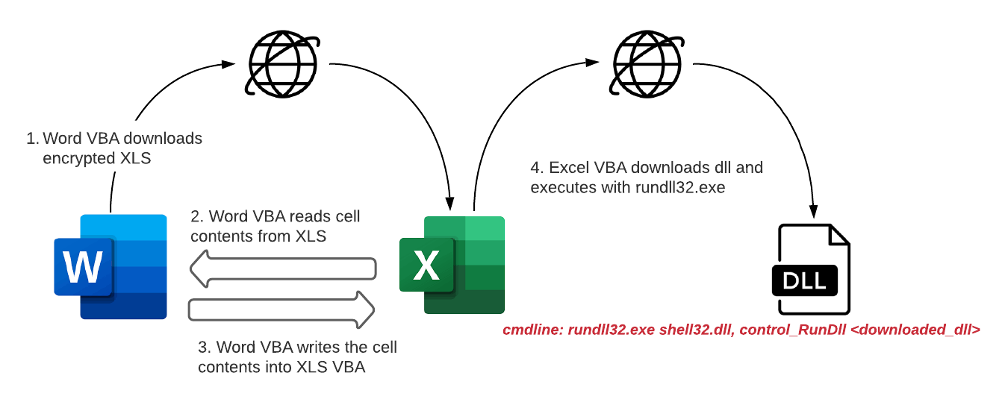
Согласно блог-записи McAfee, цепочка заражения в данном случае запускается привычным образом — при открытии вложенного в письмо документа Word. Однако распространяемый в спаме документ, против ожидания, не содержит вредоносного кода, хотя для просмотра пользователя просят включить макрос.

При запуске этот VBA-код загружает с удаленного сервера запароленный файл Microsoft Excel, считывает содержимое ячеек таблицы и создает новый макрос для xls-файла, записывая содержимое ячеек как функции. После этого в системном реестре создается запись Disable Excel Macro Warning («Отключить предупреждения о макросах в Excel») и вызываются вредоносные функции — для загрузки целевой dll-библиотеки (ZLoader). Запуск полезной нагрузки на исполнение осуществляется с помощью rundll32.exe.


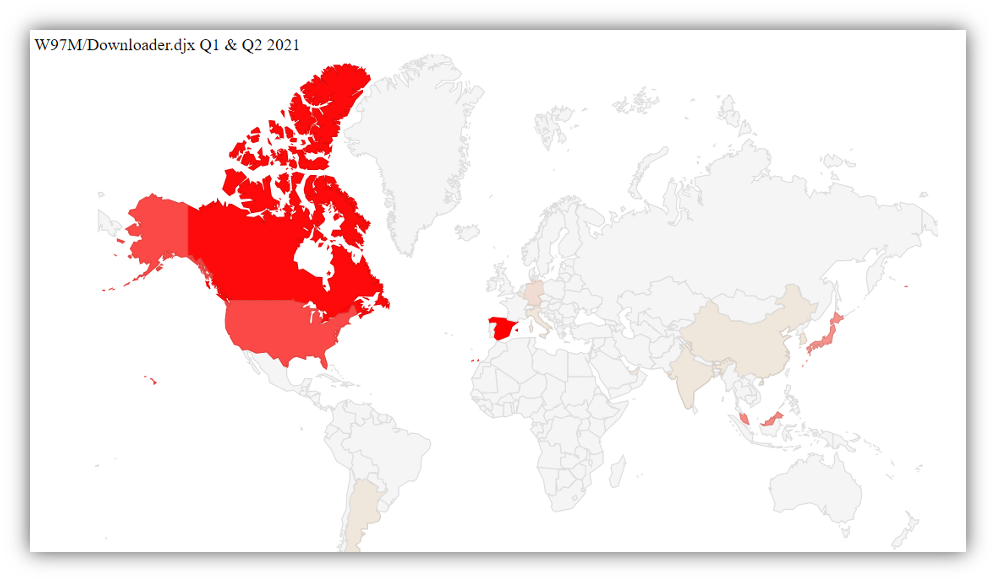
Заражения ZLoader с использованием новой схемы доставки обнаружены в США, Канаде, Испании, Японии и Малайзии.


В приложениях Microsoft Office запуск макросов по умолчанию отключен. Во избежание неприятностей исследователи советуют активировать такое содержимое только в документах, полученных из надежных источников.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru