



Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

Десятки уязвимостей в пакетах NuGet позволяют атаковать платформу .NET

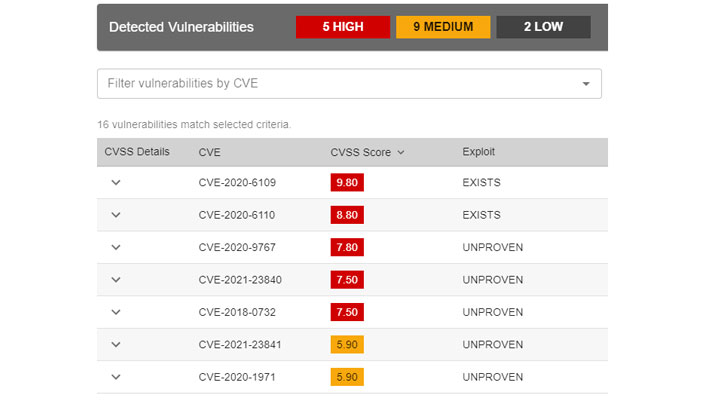
Анализ пакетов, хранящихся в репозитории NuGet, выявил 51 уязвимый программный компонент. Оказалось, что обнаруженные уязвимости не только крайне опасны своим наличием, но и активно используются в кибератаках.

Специалисты компании ReversingLabs подчёркивают, что такие бреши как нельзя лучше объясняют растущее число киберинцидентов, в которых злоумышленники атакуют цепочку поставок софта.

NuGet — специальный механизм для платформы .NET, поддерживаемый Microsoft. Он работает в качестве менеджера пакетов и позволяет разработчикам делиться между собой многократно используемым кодом.

Фреймворк содержит центральный репозиторий, в котором хранится более 264 000 уникальных пакетов. В общей сумме эти пакеты генерируют более 109 миллиардов загрузок.

«Все обнаруженные в ходе нашего исследования софтверные компоненты оказались разными версиями программ 7Zip, WinSCP и PuTTYgen. Разработчики постоянно обновляют их, добавляя функциональность и устраняя ряд уязвимостей», — объясняет Карло Занки из ReversingLabs.

«Однако иногда случается так, что пакеты продолжают использовать старые уязвимые зависимости, даже регулярно обновляясь».


Например, в одном из случаев библиотека WinSCPHelper, которую скачали более 35 тыс. раз, использовала старую и уязвимую версию WinSCP 5.11.2. При этом WinSCP 5.17.10 вышла ещё в январе, а в ней был патч для критической уязвимости CVE-2021-3331.

«Разработчики софта должны учитывать подобные риски и больше углубляться в процесс создания программ. Код всегда должен соответствовать определённому уровню», — подводит итог Занки.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru