



Пароли в умных домах пытаются взломать более 300 раз в сутки

Пароли в умных домах пытаются взломать более 300 раз в сутки

Пароли в умных домах пытаются взломать более 300 раз в сутки

Эксперимент, поставленный британской НКО Which? совместно с NCC Group и специалистами «Глобального киберальянса» (Global Cyber Alliance, GCA), показал, что атаки на умные дома могут проводиться с частотой более 12 тыс. раз в неделю. В основном это сканирование на предмет уязвимостей, но нередко за такой разведкой следует попытка взлома пароля, открывающего доступ к IoT-устройству.

Исследователи создали фейковый умный дом, закупив уйму бытовых смарт-приборов — телевизоров, холодильников, чайников, камер видеонаблюдения и т. п. В мае ловушка была подключена к интернету и начала фиксировать попытки атаки.

В первую неделю экспериментаторы насчитали 1017 уникальных проверок защиты на прочность; как минимум 66 из них носили явно враждебный характер. В июне этот поток возрос до 12,8 тыс. атак в неделю; почти в 20% случаев (в числовом выражении 2435) неизвестные пытались авторизоваться на IoT-устройстве путем подбора дефолтных логинов и паролей. Это 14 попыток брутфорса в час и свыше 300 в сутки.

Больше всего попыток взлома пришлось на принтер Epson, но все они оказались провальными: смарт-устройство спас достаточной сильный заводской пароль. Принтер Canon, система безопасности Yale, телевизор Samsung тоже хорошо держали удар, а вот беспроводная камера ieGeek, купленная на сайте Amazon из-за высокого рейтинга, перед хакерскими атаками не устояла. Ее взломали, изменили некоторые настройки и пытались использовать для слежки. После уведомления Amazon сняла эти видеокамеры с продажи.

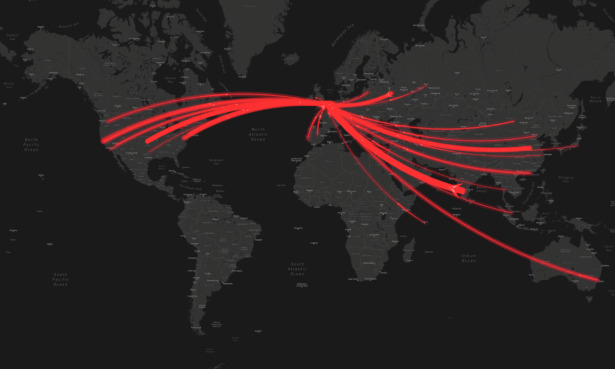
Примечательно, что источники хакерского трафика располагались в разных регионах. Большинство таких атак исходило из США, Индии, Китая, России и Нидерландов.


Не исключено, что часть сканов и попытки взлома осуществлялись автоматизированными средствами. По оценке исследователей, 97% хакерских атак были нацелены на приобщение смарт-устройств к ботнетам на основе модификаций Mirai — такие зловреды для взлома обычно используют брутфорс.

Повысить безопасность умного дома, по мнению Which?, поможет соблюдение нехитрых правил:

  • Всегда заменять дефолтный пароль доступа к смарт-устройству.
  • Включить все средства защиты, перечисленные в инструкции или настройках приложения, а также двухфакторную аутентификацию (при наличии такой опции) для защиты аккаунта.
  • Обязательно устанавливать все обновления безопасности, выпускаемые производителем. 
  • Не забывать о возможности фишинга при получении писем или СМС от незнакомцев.
  • При появлении сомнений в надежной защите смарт-устройства стоит попытаться сдать его обратно и вернуть деньги.
Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru