



Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Банда кибервымогателей, оперирующая шифровальщиком REvil, запросила 70 миллионов долларов в ходе крупнейшей атаки за последнее время — на американскую компанию Kaseya. Kaseya занимается разработкой софта для управления сетями, системами и ИТ-инфраструктурами.

$70 млн — именно столько просят операторы REvil за универсальный дешифратор, который может расшифровать компьютеры Kaseya. Напомним, что на страницах своего блога в дарквебе эта кибергруппировка взяла на себя ответственность за последние атаки.

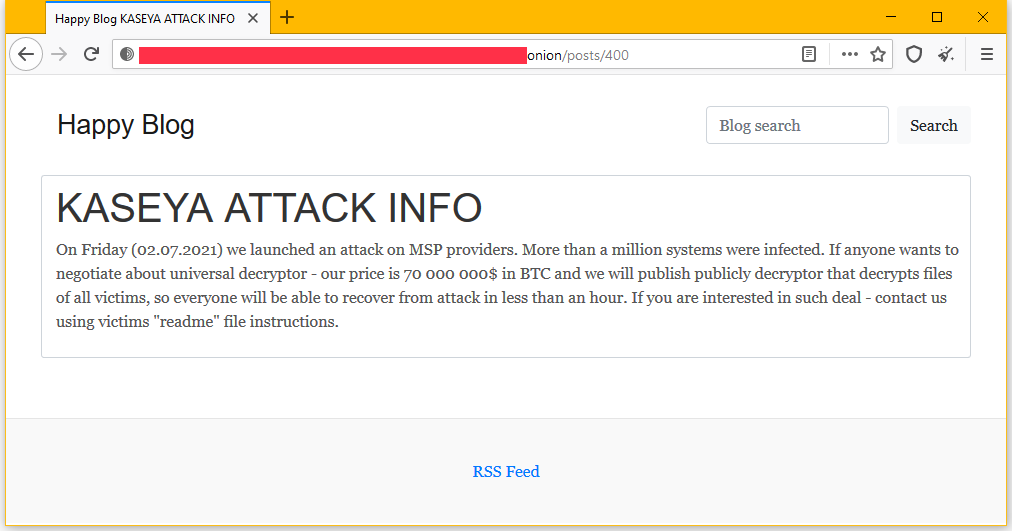
Более того, злоумышленники заявили, что им удалось зашифровать более миллиона систем Kaseya:

«Мы запустили атаки на MSP-провайдеров, заражены более миллиона систем. Если кто-то хочет пообщаться на тему универсального дешифратора, наша цена — 70 млн долларов в биткоинах. После публикации декриптора любая жертва сможет восстановить свои системы менее чем за час».


Стоит отметить, что это станет самым крупным выкупом в истории программ-вымогателей, если кто-то заплатит его. Представители Kaseya пока не прокомментировали требования кибервымогателей.

Эксперты полагают, что на данный момент киберинцидент с Kaseya затронул тысячи компаний по всему миру.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru