



Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Операторы REvil требуют $70 млн за расшифровку систем Kaseya

Банда кибервымогателей, оперирующая шифровальщиком REvil, запросила 70 миллионов долларов в ходе крупнейшей атаки за последнее время — на американскую компанию Kaseya. Kaseya занимается разработкой софта для управления сетями, системами и ИТ-инфраструктурами.

$70 млн — именно столько просят операторы REvil за универсальный дешифратор, который может расшифровать компьютеры Kaseya. Напомним, что на страницах своего блога в дарквебе эта кибергруппировка взяла на себя ответственность за последние атаки.

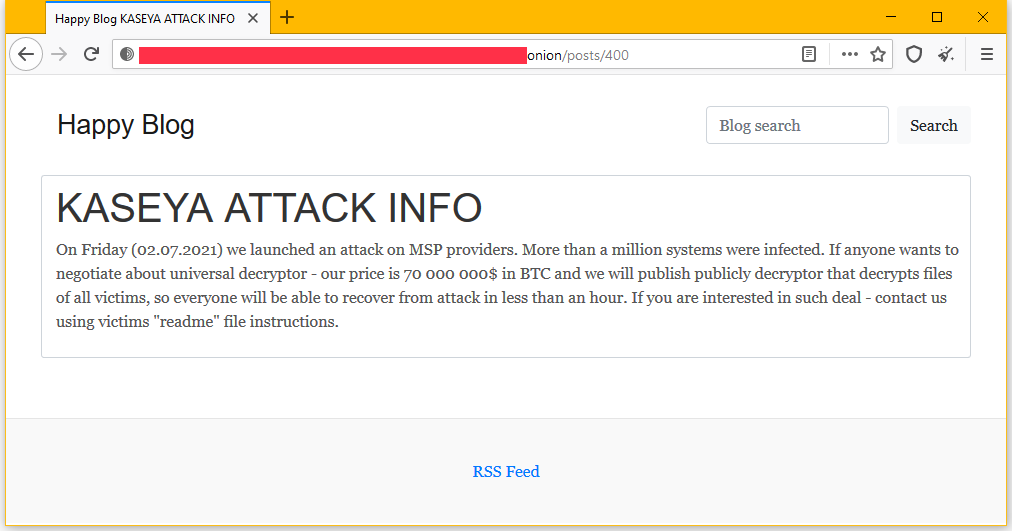
Более того, злоумышленники заявили, что им удалось зашифровать более миллиона систем Kaseya:

«Мы запустили атаки на MSP-провайдеров, заражены более миллиона систем. Если кто-то хочет пообщаться на тему универсального дешифратора, наша цена — 70 млн долларов в биткоинах. После публикации декриптора любая жертва сможет восстановить свои системы менее чем за час».


Стоит отметить, что это станет самым крупным выкупом в истории программ-вымогателей, если кто-то заплатит его. Представители Kaseya пока не прокомментировали требования кибервымогателей.

Эксперты полагают, что на данный момент киберинцидент с Kaseya затронул тысячи компаний по всему миру.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru