



Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

В октябре прошлого года SonicWall по наводке Tripwire и Positive Technologies устранила критическую RCE-уязвимость в NSA — устройствах сетевой безопасности, используемых как файрвол или VPN. Повторное тестирование PoC-эксплойта показало, что созданный патч несовершенен, и его пришлось дорабатывать.

Уязвимость CVE-2020-5135 связана с ошибкой переполнения буфера и позволяет посредством HTTP-запроса спровоцировать отказ веб-приложения или даже выполнить вредоносный код. На момент выхода заплатки в интернете было обнаружено около 800 тыс. потенциально уязвимых хостов на основе SonicWall NSA.

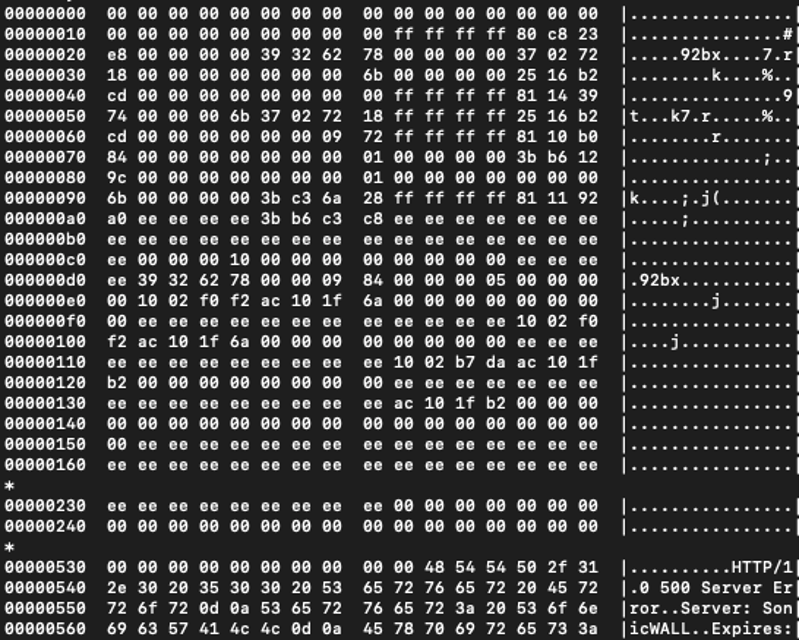
Решив проверить надежность патча, в Tripwire вновь прогнали PoC-код — на сей раз на устройстве SonicWall NSA в облаке Azure. Как оказалось, последствия эксплойта CVE-2020-5135 в физических и виртуальных системах различны: пробный HTTP-запрос вернул большое количество двоичных данных, похожих на адреса памяти.


Подобный слив, по словам экспертов, можно использовать для проведения атаки на какой-нибудь RCE-баг.

Новую проблему (раскрытие конфиденциальной информации) зарегистрировали под идентификатором CVE-2021-20019. Степень ее опасности SonicWall оценила как умеренную — в 5,3 балла по CVSS.

Для большинства затронутых продуктов патчи уже вышли — списки опубликовали и PSIRT SonicWall (команда реагирования на ИБ-проблемы), и служба техподдержки. Попыток злонамеренного использования CVE-2021-20019 пока не обнаружено.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru