



Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

В октябре прошлого года SonicWall по наводке Tripwire и Positive Technologies устранила критическую RCE-уязвимость в NSA — устройствах сетевой безопасности, используемых как файрвол или VPN. Повторное тестирование PoC-эксплойта показало, что созданный патч несовершенен, и его пришлось дорабатывать.

Уязвимость CVE-2020-5135 связана с ошибкой переполнения буфера и позволяет посредством HTTP-запроса спровоцировать отказ веб-приложения или даже выполнить вредоносный код. На момент выхода заплатки в интернете было обнаружено около 800 тыс. потенциально уязвимых хостов на основе SonicWall NSA.

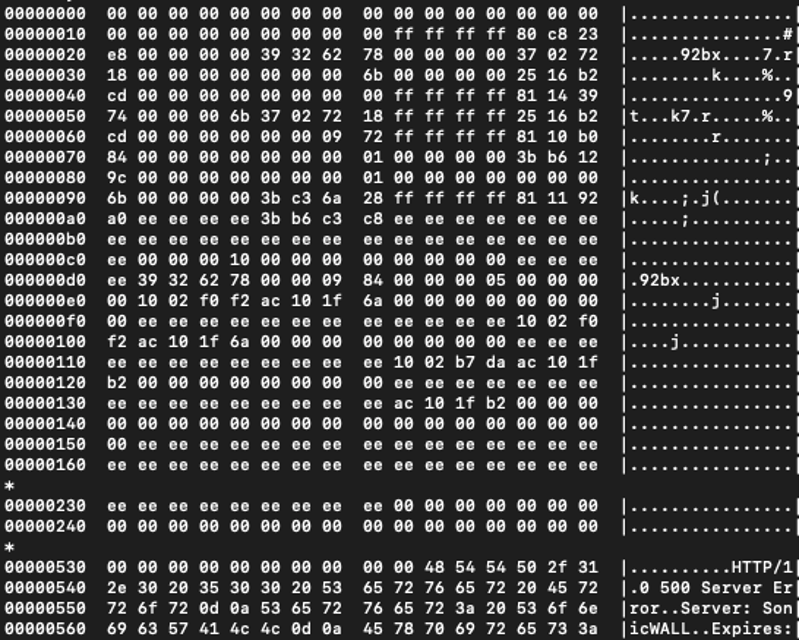
Решив проверить надежность патча, в Tripwire вновь прогнали PoC-код — на сей раз на устройстве SonicWall NSA в облаке Azure. Как оказалось, последствия эксплойта CVE-2020-5135 в физических и виртуальных системах различны: пробный HTTP-запрос вернул большое количество двоичных данных, похожих на адреса памяти.


Подобный слив, по словам экспертов, можно использовать для проведения атаки на какой-нибудь RCE-баг.

Новую проблему (раскрытие конфиденциальной информации) зарегистрировали под идентификатором CVE-2021-20019. Степень ее опасности SonicWall оценила как умеренную — в 5,3 балла по CVSS.

Для большинства затронутых продуктов патчи уже вышли — списки опубликовали и PSIRT SonicWall (команда реагирования на ИБ-проблемы), и служба техподдержки. Попыток злонамеренного использования CVE-2021-20019 пока не обнаружено.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru