



Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

В октябре прошлого года SonicWall по наводке Tripwire и Positive Technologies устранила критическую RCE-уязвимость в NSA — устройствах сетевой безопасности, используемых как файрвол или VPN. Повторное тестирование PoC-эксплойта показало, что созданный патч несовершенен, и его пришлось дорабатывать.

Уязвимость CVE-2020-5135 связана с ошибкой переполнения буфера и позволяет посредством HTTP-запроса спровоцировать отказ веб-приложения или даже выполнить вредоносный код. На момент выхода заплатки в интернете было обнаружено около 800 тыс. потенциально уязвимых хостов на основе SonicWall NSA.

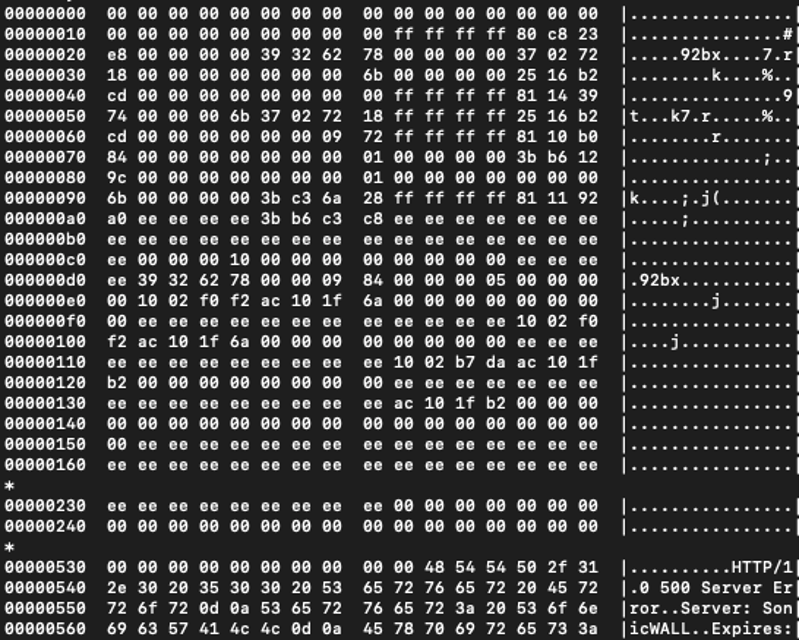
Решив проверить надежность патча, в Tripwire вновь прогнали PoC-код — на сей раз на устройстве SonicWall NSA в облаке Azure. Как оказалось, последствия эксплойта CVE-2020-5135 в физических и виртуальных системах различны: пробный HTTP-запрос вернул большое количество двоичных данных, похожих на адреса памяти.


Подобный слив, по словам экспертов, можно использовать для проведения атаки на какой-нибудь RCE-баг.

Новую проблему (раскрытие конфиденциальной информации) зарегистрировали под идентификатором CVE-2021-20019. Степень ее опасности SonicWall оценила как умеренную — в 5,3 балла по CVSS.

Для большинства затронутых продуктов патчи уже вышли — списки опубликовали и PSIRT SonicWall (команда реагирования на ИБ-проблемы), и служба техподдержки. Попыток злонамеренного использования CVE-2021-20019 пока не обнаружено.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru