



Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Новое исследование показало, что антивирусы для Android всё ещё уязвимы перед определёнными модификациями вредоносных программ. В результате хорошо подготовленные киберпреступники могут усовершенствовать свои инструменты и уйти от детектирования в мобильной операционной системе.

На проблему антивирусных программ для Android указали специалисты из турецкого и пакистанского университетов. На прошлой неделе они опубликовали результаты своего исследования, в котором говорится следующее:

«Авторы вредоносных программ используют морфинг и обфускацию для создания клонов и ухода от детектирования на основе сигнатур. Такая вот атака клонов угрожает всем мобильным девайсам, но в особенности Android-устройствам».

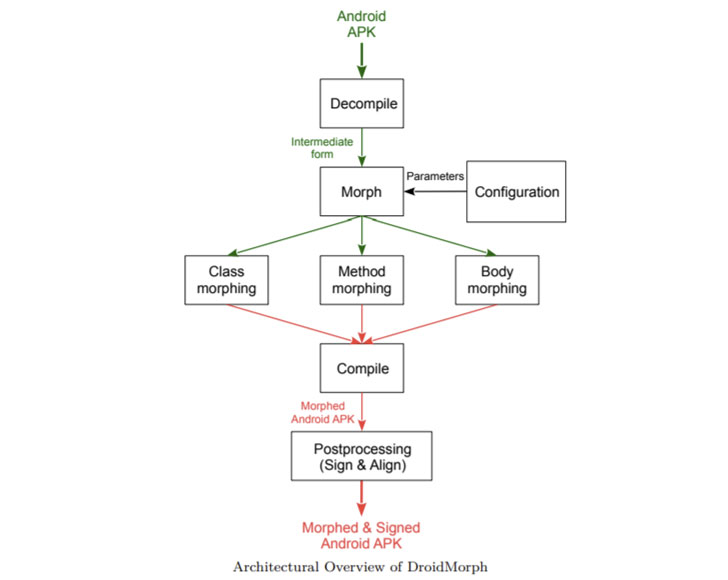
Возможность загрузить приложения из сторонних источников отличает Android от iOS и создаёт дополнительные риски заразить смартфон вредоносом. Стадии подобного заражения исследователи привели в виде следующей схемы:


Более того, авторы вредоносных программ могут варьировать дополнительные уровни обфускации для разработки новых клонов и маскировки их сущности. В результате у них получится пробраться мимо защитных функций современных вредоносных программ.

Чтобы как-то подкрепить свои заявления, эксперты разработали специальный инструмент — DroidMorph, позволяющий модифицировать Android-приложения. DroidMorph протестировали против современных антивирусных продуктов для Android.


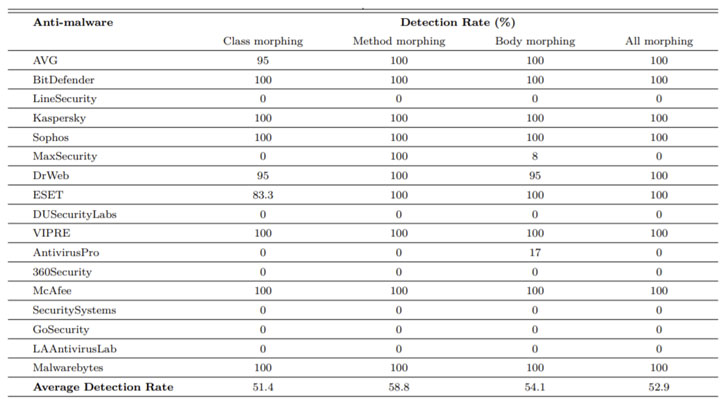
Инструмент сгенерировал 1771 APK-вариаций, а 8 из 17 ведущих антивирусом провалили задачу детектировать клоны. Однако с заданием справились LineSecurity, MaxSecurity, DUSecurityLabs, AntivirusPro, 360Security, SecuritySystems, GoSecurity и LAAntivirusLab.

Не так давно мы составили топ антивирусов для Android, с которым вы можете ознакомиться по этой ссылке https://www.anti-malware.ru/compare/Best-antivirus-for-Android-TOP-9-2021.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru