



Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Спамеры организовали новую кампанию против пользователей сервиса онлайн-знакомств Tinder. На этот раз находчивые злоумышленники научились протаскивать ссылки в аватарки и создали множество схожих профилей в Tinder.

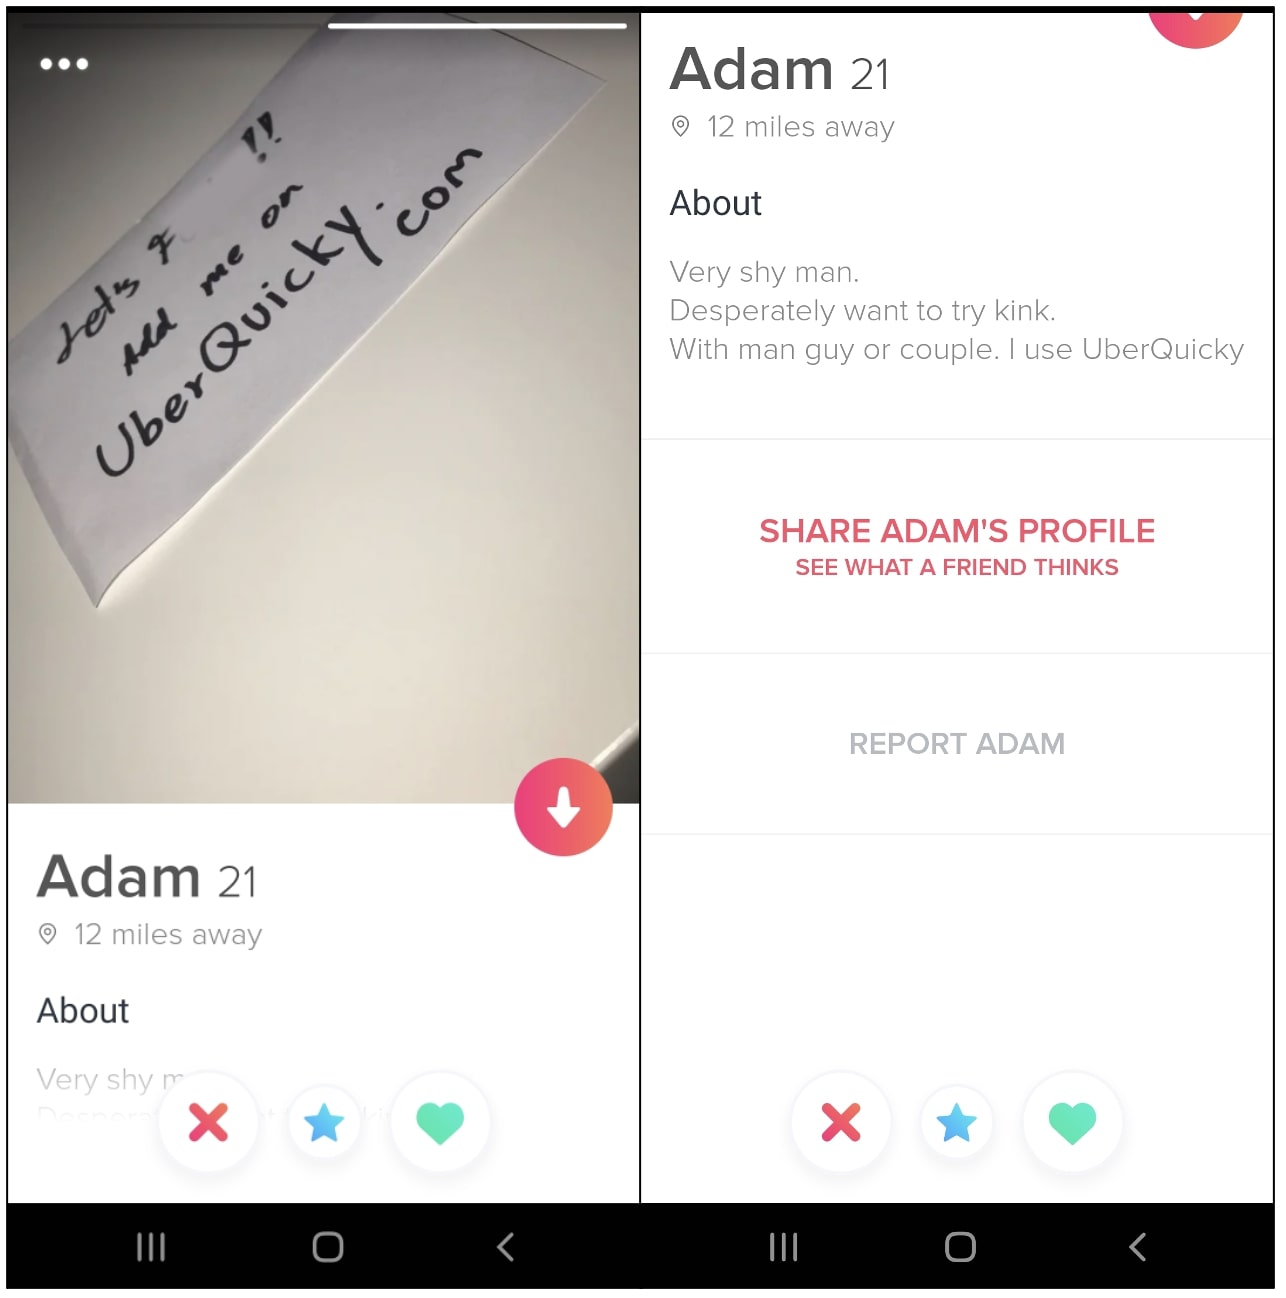
Сотрудники издания BleepingComputer проанализировали все эти спамерские аккаунты и пришли к выводу, что у них есть общие черты: как правило, аватарки этих профилей демонстрировали весьма привлекательного человека, а следом шла написанная от руки ссылка на подозрительный домен.

Как выяснили специалисты, такие ссылки вели на сторонние сайты, специализирующиеся на онлайн-знакомствах, или же просто на сомнительные веб-ресурсы. Стоит отметить, что спамеры в этой кампании действовали необычно, ведь чаще всего пользователям рассылают спам-ссылки в личных сообщениях.

Здесь же хитрость заключалась в использовании аватарок и написанных от руки доменов, что позволяло привлечь гораздо больше пользователей. Такие спамерские профили содержали две аватарки, на одной из которых был изображён привлекательный человек, а на второй — написанный от руки домен. Выглядело это приблизительно так:


Злоумышленники также не ленились вставлять провокационные описания профилей, что повышало шанс заманить пользователей на нужный им домен. К слову, детектировать и удалить написанные от руки ссылки на картинке для любого ИИ гораздо труднее, чем отсеять вставленные в биографию URL.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru