



Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

Хитрые спамеры в Tinder используют написанные от руки ссылки в аватарках

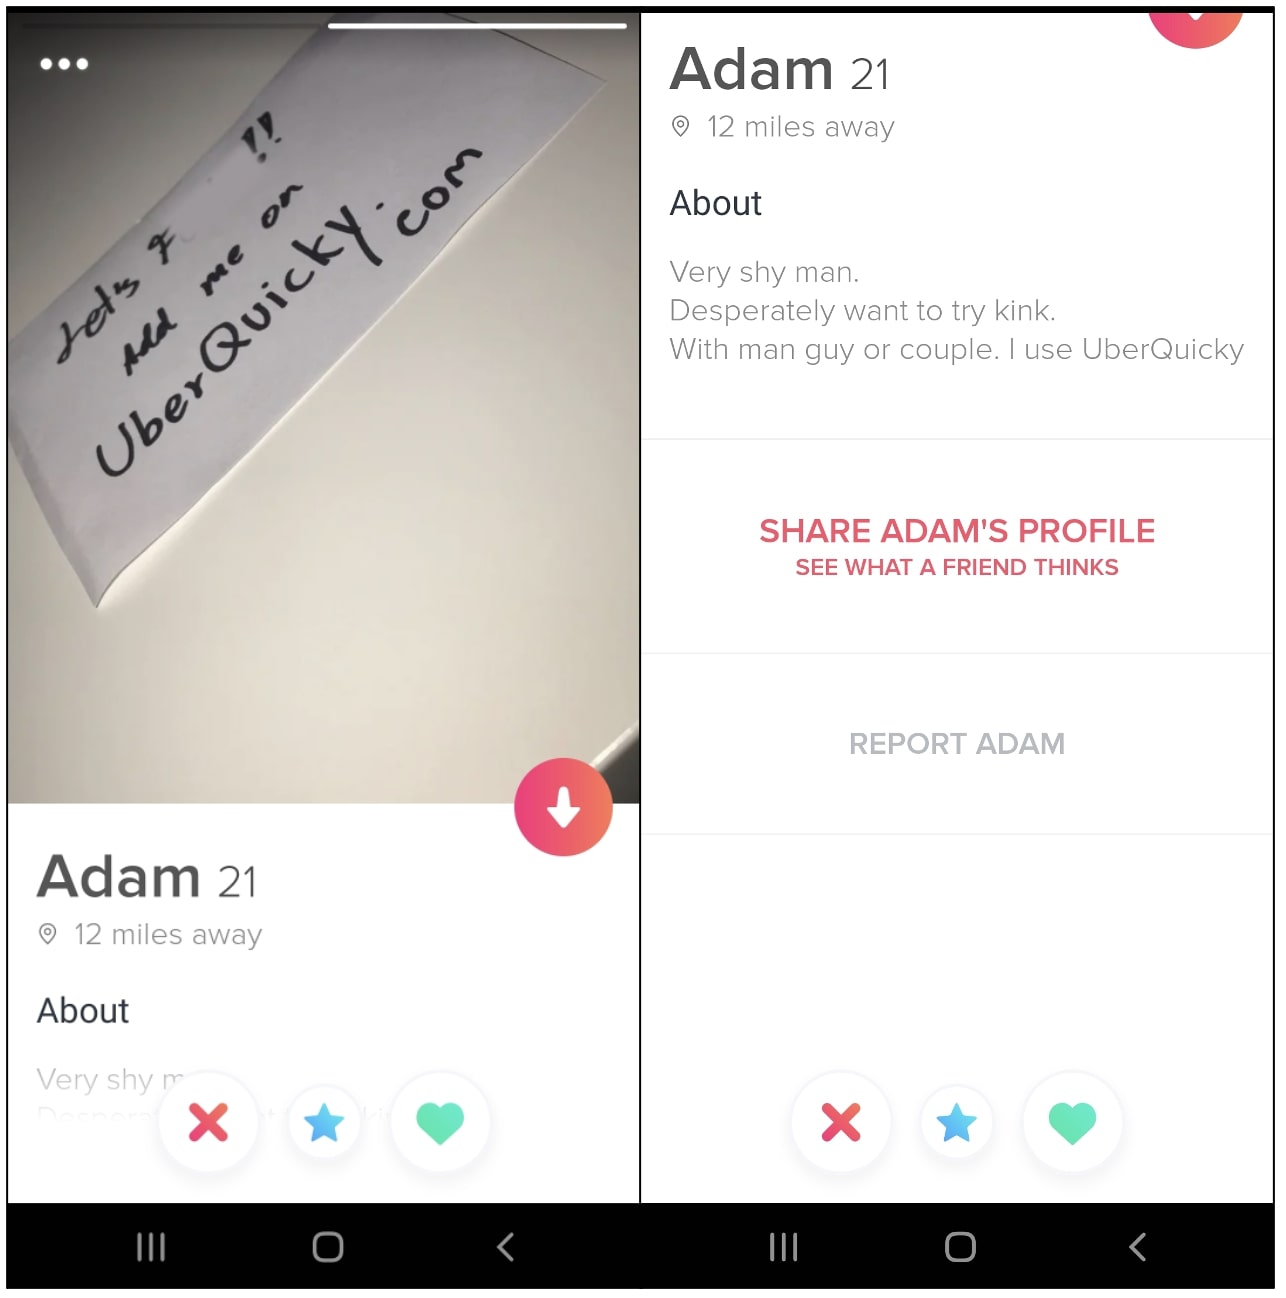
Спамеры организовали новую кампанию против пользователей сервиса онлайн-знакомств Tinder. На этот раз находчивые злоумышленники научились протаскивать ссылки в аватарки и создали множество схожих профилей в Tinder.

Сотрудники издания BleepingComputer проанализировали все эти спамерские аккаунты и пришли к выводу, что у них есть общие черты: как правило, аватарки этих профилей демонстрировали весьма привлекательного человека, а следом шла написанная от руки ссылка на подозрительный домен.

Как выяснили специалисты, такие ссылки вели на сторонние сайты, специализирующиеся на онлайн-знакомствах, или же просто на сомнительные веб-ресурсы. Стоит отметить, что спамеры в этой кампании действовали необычно, ведь чаще всего пользователям рассылают спам-ссылки в личных сообщениях.

Здесь же хитрость заключалась в использовании аватарок и написанных от руки доменов, что позволяло привлечь гораздо больше пользователей. Такие спамерские профили содержали две аватарки, на одной из которых был изображён привлекательный человек, а на второй — написанный от руки домен. Выглядело это приблизительно так:


Злоумышленники также не ленились вставлять провокационные описания профилей, что повышало шанс заманить пользователей на нужный им домен. К слову, детектировать и удалить написанные от руки ссылки на картинке для любого ИИ гораздо труднее, чем отсеять вставленные в биографию URL.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru