



Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Менеджер паролей от антивирусной компании «Лаборатория Касперского» получил ряд улучшений, среди которых можно выделить функцию проверки надёжности пароля и более удобное управление в системе Windows.

Специалисты Kaspersky напомнили, что рынок менеджеров паролей продолжает расти. Чтобы убедиться в этом, достаточно взглянуть на последний опрос Mordor Intelligence, показавший, что в 2020 году этот рынок оценили в $1 246,9 млн.

Более того, ожидается, что к 2026 году менеджеры паролей достигнуть отметки в $3 071 млн. А всё потому, что мы до сих пор вынуждены полагаться на пароли, при этом их трудно запоминать и постоянно держать в голове.

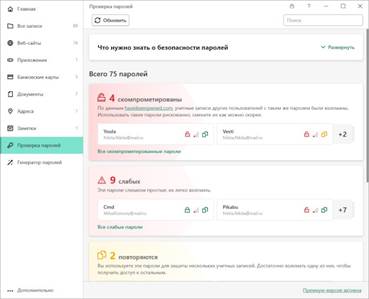
В новой версии Kaspersky Password Manager для Windows разработчики добавили удобные вкладки навигации — «Недавнее», «Избранное» — и полезные советы. Но особенно хотелось бы выделить функцию проверки надёжности пароля.

Новая вкладка «Проверка паролей» позволяет в режиме реального времени оценить устойчивость каждого из сохранённых паролей. Нововведение даже сортирует учётные данные по степени надёжности и объединяет их в соответствующие группы.

Помимо этого, менеджер паролей от «Лаборатории Касперского» теперь позволяет подключить автозаполнение в приложениях Windows. Для этого можно настроить комбинации горячих клавиш, чтобы максимально быстро получать доступ к записям.


Подробную информацию о Kaspersky Password Manager можно получить на официальном сайте антивирусного гиганта.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru