



Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Менеджер паролей от антивирусной компании «Лаборатория Касперского» получил ряд улучшений, среди которых можно выделить функцию проверки надёжности пароля и более удобное управление в системе Windows.

Специалисты Kaspersky напомнили, что рынок менеджеров паролей продолжает расти. Чтобы убедиться в этом, достаточно взглянуть на последний опрос Mordor Intelligence, показавший, что в 2020 году этот рынок оценили в $1 246,9 млн.

Более того, ожидается, что к 2026 году менеджеры паролей достигнуть отметки в $3 071 млн. А всё потому, что мы до сих пор вынуждены полагаться на пароли, при этом их трудно запоминать и постоянно держать в голове.

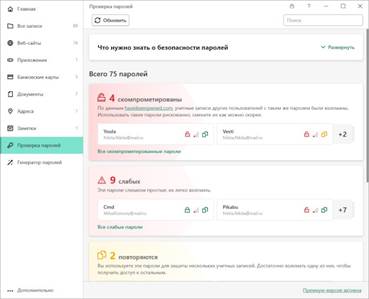
В новой версии Kaspersky Password Manager для Windows разработчики добавили удобные вкладки навигации — «Недавнее», «Избранное» — и полезные советы. Но особенно хотелось бы выделить функцию проверки надёжности пароля.

Новая вкладка «Проверка паролей» позволяет в режиме реального времени оценить устойчивость каждого из сохранённых паролей. Нововведение даже сортирует учётные данные по степени надёжности и объединяет их в соответствующие группы.

Помимо этого, менеджер паролей от «Лаборатории Касперского» теперь позволяет подключить автозаполнение в приложениях Windows. Для этого можно настроить комбинации горячих клавиш, чтобы максимально быстро получать доступ к записям.


Подробную информацию о Kaspersky Password Manager можно получить на официальном сайте антивирусного гиганта.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru