



Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Исследователи из Trustwave обнаружили в интернете более 4 тыс. экземпляров vCenter Server, содержащих критическую RCE-уязвимость, которую VMware пропатчила три недели назад. Халатность владельцев таких серверов играет на руку злоумышленникам, которым уже доступны четыре рабочих эксплойта.

Виновником появления уязвимости CVE-2021-21985 является один из плагинов vCenter, который по умолчанию включен. Эксплойт возможен при наличии доступа к серверу на порту 443 и позволяет выполнить любую команду в ОС с неограниченными привилегиями.

Проблема актуальна для vCenter веток 7.0, 6.7 и 6.5, а также vCloud Foundation версий 3 и 4. Патчи для обоих продуктов разработчик выпустил 25 мая.

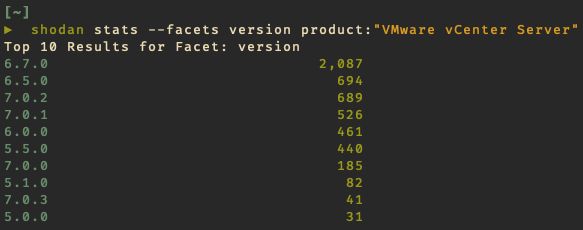
Поиск по Shodan, проведенный недавно в Trustwave, выявил около 5,3 тыс. подключенных к интернету серверов vCenter. На большинстве этих машин работают версии софта, получившие майские обновления.


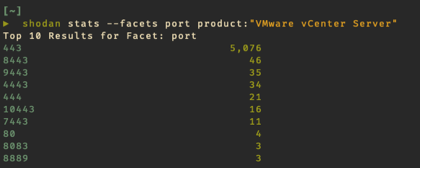
Наиболее часто при этом используется порт 443.


Проверка на наличие CVE-2021-21985 показала, что из 4969 хостов vCenter, на которые в Shodan есть данные, уязвимы 4019, то есть почти 81%. Остальные в основном используют версии, которые VMware давно сняла с поддержки.

По данным Trustwave, на настоящий момент опубликовано четыре PoC-эксплойта, пригодных для проведения атак на CVE-2021-21985. Этой дырой уже интересуются, и пользователям vCenter рекомендуется незамедлительно применить патч — или пока отключить уязвимый плагин, следуя инструкциям VMware.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru