



Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Ликвидирована крупнейшая площадка по продаже украденных учётных данных

Министерство юстиции США сообщило об успешном завершении многонациональной операции по ликвидации Slillpp — крупнейшей торговой площадки, которой киберпреступники пользуются для продажи украденных учётных данных.

Для борьбы со Slillpp объединились правоохранительные органы США, Германии, Нидерландов и Румынии. Общими усилиями спецслужбам нескольких стран удалось вывести из строя серверы, поддерживающие работу Slillpp.

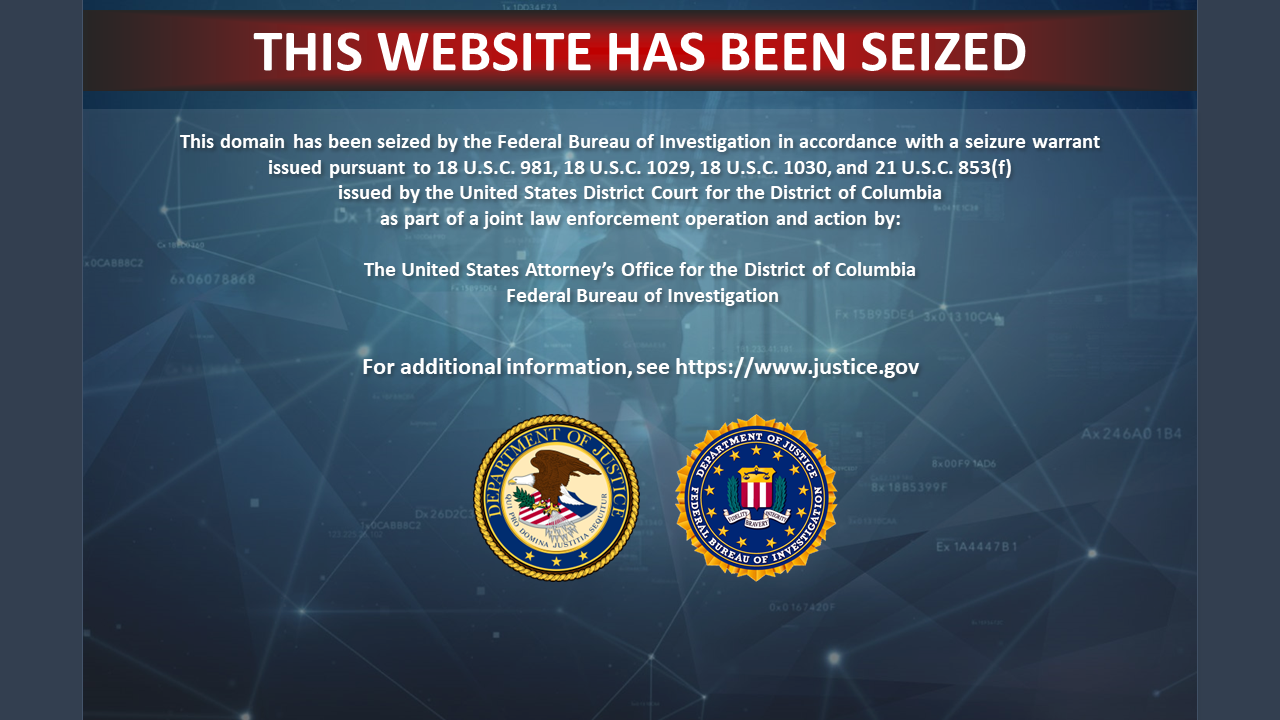
В настоящее время при попытке зайти на сайт торговой площадки посетители видят баннер, сообщающий о ликвидации Slillpp. Если же попробовать зайти на форум в дарквебе, вы увидите ошибку onion-адреса.


«Slilpp — крупнейшая площадка для торговли украденными логинами и паролями, когда-либо созданная в киберпреступном мире. Именно Slilpp стала причиной большого потока скомпрометированных данных и незаконного заработка миллионов долларов отдельными администраторами», — заявил специалист Виталий Кремец в беседе с BleepingComputer.

Slilpp существовала в Сети с 2012 года, за это время на этой площадке киберпреступники размещали самые разные утёкшие данные: от онлайн-банкинга, мобильных телефонов, а также любую другую платёжную информацию.

Более десяти покупателей, которые воспользовались услугами Slilpp, в настоящее время уже задержаны. С ними ведут работу правоохранители.

«Согласно подсчётам, украденные учётные данные, проданные на площадке Slilpp, успели привести к убыткам на сумму более 200 миллионов долларов. И это только в США», — гласит официальное заявление Минюста.

В эти цифры охотно верится, потому что незадолго до ликвидации продавцы Slilpp пытались реализовать более 80 миллионов скомпрометированных учётных данных, принадлежащих сотрудникам более 1400 компаний.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru