



ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

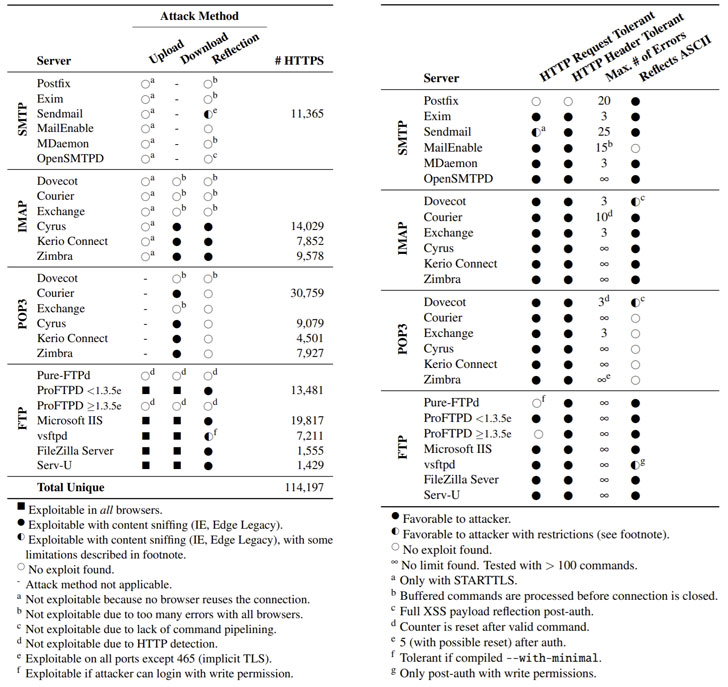
Специалисты в области кибербезопасности рассказали о новом векторе атаки, строящемся на использовании некорректной конфигурации TLS-серверов. В случае успешной эксплуатации злоумышленники могут перенаправить HTTPS-трафик браузера жертвы на другой IP-адрес и потенциально украсть конфиденциальную информацию пользователя.

Сама форма атаки получила имя ALPACA (сокращение от «Application Layer Protocol Confusion - Analyzing and mitigating Cracks in tls Authentication»). Её обнаружили эксперты Рурского Мюнстерского и Падерборнского университетов.

«Атакующие могут перенаправить трафик от одного поддомена другому, при этом сохранится валидная TLS-сессия. Такие вот кросс-протокольные атаки возможны в том случае, когда некорректное поведение одного из сервисов вызывает компрометацию другого протокола прикладного уровня», — говорится в исследовании специалистов.

Как объяснили исследователи, ALPACA существует из-за того, что TLS не привязывает TCP-соединение к протоколу прикладного уровня. Другими словами, это неспособность TLS защитить подлинность TCP-соединения.

Если взять клиент (браузер пользователя) и два сервера приложений, задача вырисовывается следующая: заставить запасной сервер принять данные от клиента и наоборот. При этом клиент использует специальный протокол для открытия защищённого канала (скажем, HTTPS) при взаимодействии с целевым сервером, а подставной сервер может задействовать другой протокол (скажем, FTP) — такие атаки и называются кросс-протокольными.


Бороться с кросс-протокольными атаками эксперты предлагают расширениями Application Layer Protocol Negotiation (ALPN) и Server Name Indication (SNI). Дополнительную информацию относительно ALPACA исследователи обещают представить на конференции Black Hat USA 2021 в этом году. Также можно изучить соответствующий код на GitHub.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru