



Twitch, Reddit, GitHub недоступны из-за проблем у CDN-провайдера Fastly

Twitch, Reddit, GitHub недоступны из-за проблем у CDN-провайдера Fastly

Twitch, Reddit, GitHub недоступны из-за проблем у CDN-провайдера Fastly

Неожиданный сбой сети доставки контента Fastly вывел в офлайн множество популярных сайтов, в том числе Spotify, Twitch, Stack Overflow, GitHub, PayPal, Vimeo и Reddit. Операторы CDN уже идентифицировали проблему и пытаются ее исправить.

Глобальная CDN-сеть Fastly пользуется особой популярностью у СМИ. В ней размещены новостные порталы таких крупных издателей, как CNN, The Guardian, The New York Times, BBC, Financial Times.

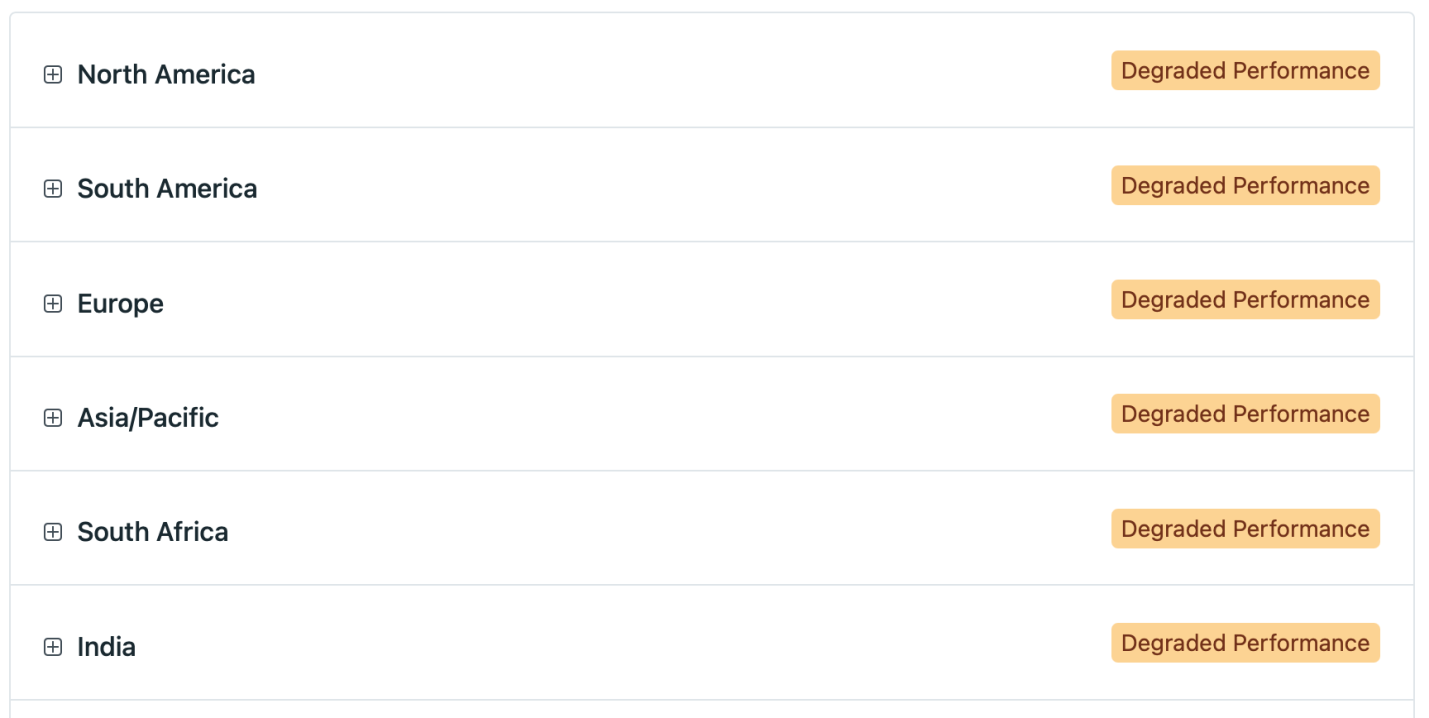
Масштабный сбой, который в Fastly определили как «global CDN disruption» («глобальная дестабилизация сети доставки контента»), произошел сегодня, 8 июня, в 09:58 UTC. Падение производительности сервисов наблюдалось во всех регионах.


Оператор CDN-сети запустил расследование, и в течение часа проблему идентифицировали. Необходимые изменения уже произведены, но клиентов предупредили, что восстановление работы сервисов может вызвать перегрузки из-за роста обращений к источнику (в CDN-сети запросы на контент многократно кешируются).

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru