



Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

В интернете наблюдается всплеск сканов, нацеленных на выявление уязвимых экземпляров vCenter Server. Неизвестные пытаются атаковать критическую RCE-брешь, для которой VMware недавно выпустила заплатку.

Уязвимость, о которой идет речь (CVE-2021-21985), связана с работой расширения Virtual SAN Health Check, предназначенного для мониторинга состояния хранилищ vSAN. По словам разработчика, в этом по умолчанию включенном плагине отсутствует проверка достоверности пользовательского ввода. При наличии сетевого доступа к серверу на порту 443 этот недочет можно использовать для выполнения произвольных команд в целевой ОС с самыми высокими привилегиями.

Степень опасности уязвимости оценена в 9,8 балла из 10 возможных по шкале CVSS. Ее наличие подтверждено для vCenter Server веток 7.0, 6.7 и 6.5; проблема затрагивает также гибридные облака, созданные с помощью VMware vCloud Foundation версии 3 или 4. Соответствующие обновления для обоих продуктов были выпущены 25 мая.

Рост скан-активности, связанной с CVE-2021-21985, был зафиксирован несколько дней назад и пока актуален. По всей видимости, этот всплеск спровоцировала публикация PoC-эксплойта.

Схожая ситуация наблюдалась в феврале; VMware тогда тоже пропатчила RCE-уязвимость в vCenter Server (CVE-2021-21972), и через пару дней исследователи обнаружили, что новую лазейку уже вовсю ищут.

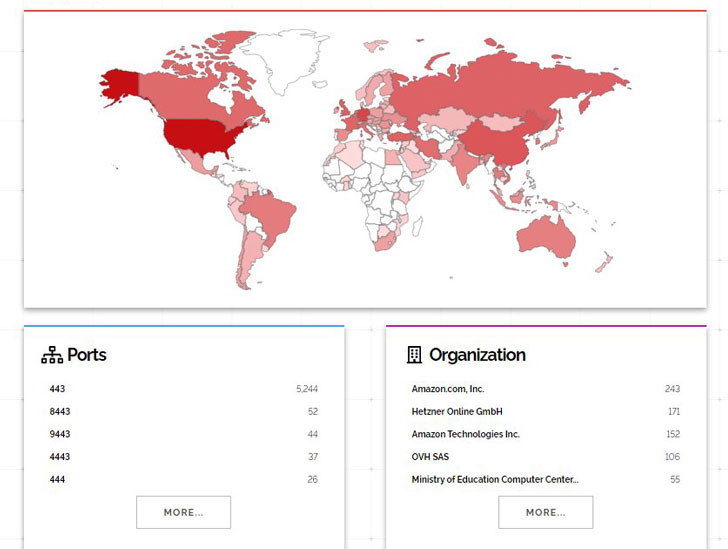
Поиск по Shodan на момент выхода заплат для новой RCE выявил тысячи серверов vCenter, подключенных к интернету. Наибольшее количество таких потенциально уязвимых узлов (1,4 тыс.) размещено в США.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru