



Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

В интернете наблюдается всплеск сканов, нацеленных на выявление уязвимых экземпляров vCenter Server. Неизвестные пытаются атаковать критическую RCE-брешь, для которой VMware недавно выпустила заплатку.

Уязвимость, о которой идет речь (CVE-2021-21985), связана с работой расширения Virtual SAN Health Check, предназначенного для мониторинга состояния хранилищ vSAN. По словам разработчика, в этом по умолчанию включенном плагине отсутствует проверка достоверности пользовательского ввода. При наличии сетевого доступа к серверу на порту 443 этот недочет можно использовать для выполнения произвольных команд в целевой ОС с самыми высокими привилегиями.

Степень опасности уязвимости оценена в 9,8 балла из 10 возможных по шкале CVSS. Ее наличие подтверждено для vCenter Server веток 7.0, 6.7 и 6.5; проблема затрагивает также гибридные облака, созданные с помощью VMware vCloud Foundation версии 3 или 4. Соответствующие обновления для обоих продуктов были выпущены 25 мая.

Рост скан-активности, связанной с CVE-2021-21985, был зафиксирован несколько дней назад и пока актуален. По всей видимости, этот всплеск спровоцировала публикация PoC-эксплойта.

Схожая ситуация наблюдалась в феврале; VMware тогда тоже пропатчила RCE-уязвимость в vCenter Server (CVE-2021-21972), и через пару дней исследователи обнаружили, что новую лазейку уже вовсю ищут.

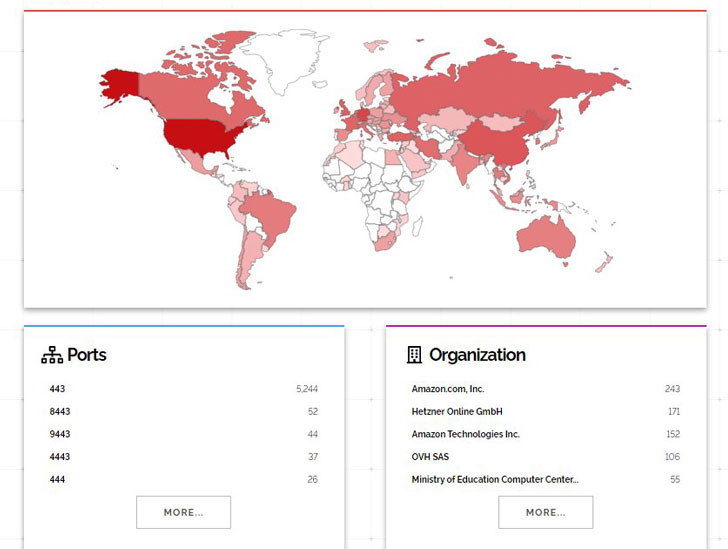
Поиск по Shodan на момент выхода заплат для новой RCE выявил тысячи серверов vCenter, подключенных к интернету. Наибольшее количество таких потенциально уязвимых узлов (1,4 тыс.) размещено в США.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru