



Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

«Лаборатория Касперского» сообщила, что систему Kaspersky Machine Learning for Anomaly Detection (MLAD) теперь может приобрести более широкий круг клиентов. Напомним, что Kaspersky MLAD позволяет обнаружить аномалии в технологическом процессе на самом раннем этапе.

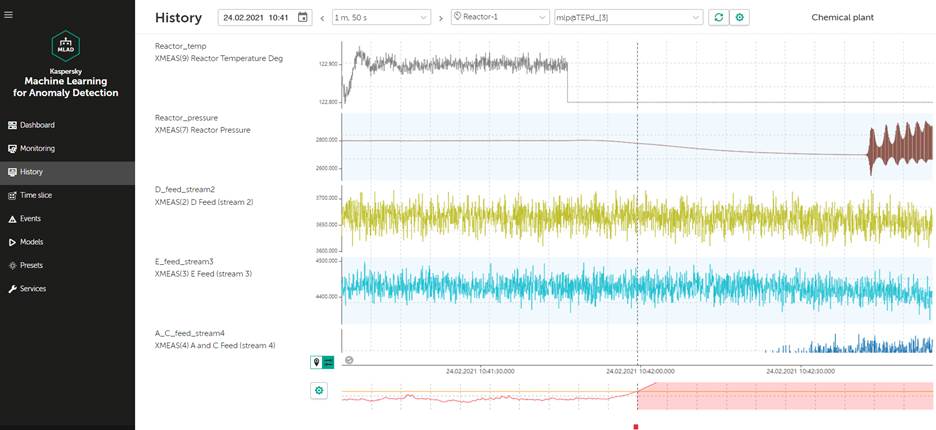
Как подчёркивают разработчики, Kaspersky MLAD располагает алгоритмами машинного обучения, анализирующими телеметрию, поступающую с датчиков оборудования. Помимо этого, система обеспечивает клиентов многофункциональным графическим интерфейсом, благодаря которому проще детально анализировать аномалии.

Таким образом, Kaspersky MLAD может выявить целый ряд отклонений: перебои в работе оборудования, кибератаки, ошибки операторов и тому подобное. Эти функциональные возможности делают систему незаменимой в промышленности, где важно детектировать аномалию на самой ранней стадии.

Как подсчитали аналитики «Лаборатории Касперского», сокращение времени простоя даже на 50% позволяет крупной электростанции экономить до миллиона долларов в год. А нефтеперерабатывающий завод благодаря такому сокращению сбережёт и того больше — $2,5 миллиона.

За счёт работы нейронной сети Kaspersky MLAD способен анализировать телеметрию с различных датчиков, причём делать это в режиме реального времени. В итоге от системы не скроются даже незначительные отклонения — изменения динамики сигналов или корреляций. Также заказчик может сам добавить индивидуальные диагностические правила для конкретных случаев.

Стоит отметить и графический интерфейс Kaspersky MLAD, который отлично подходит для анализа выявленных отклонений. Диаграммы всех отслеживаемых процессов помогут экспертам увидеть, что именно пошло не так и в какой части системы.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru