



Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

Система раннего обнаружения аномалий Kaspersky MLAD наконец вышла в релиз

«Лаборатория Касперского» сообщила, что систему Kaspersky Machine Learning for Anomaly Detection (MLAD) теперь может приобрести более широкий круг клиентов. Напомним, что Kaspersky MLAD позволяет обнаружить аномалии в технологическом процессе на самом раннем этапе.

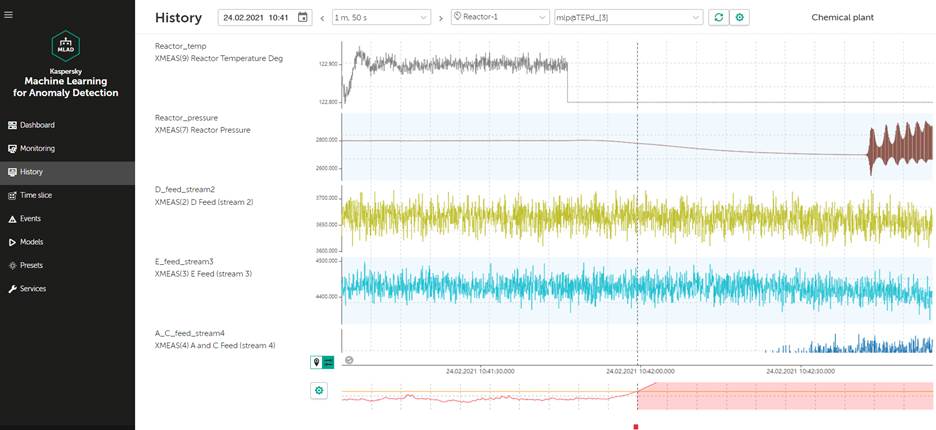
Как подчёркивают разработчики, Kaspersky MLAD располагает алгоритмами машинного обучения, анализирующими телеметрию, поступающую с датчиков оборудования. Помимо этого, система обеспечивает клиентов многофункциональным графическим интерфейсом, благодаря которому проще детально анализировать аномалии.

Таким образом, Kaspersky MLAD может выявить целый ряд отклонений: перебои в работе оборудования, кибератаки, ошибки операторов и тому подобное. Эти функциональные возможности делают систему незаменимой в промышленности, где важно детектировать аномалию на самой ранней стадии.

Как подсчитали аналитики «Лаборатории Касперского», сокращение времени простоя даже на 50% позволяет крупной электростанции экономить до миллиона долларов в год. А нефтеперерабатывающий завод благодаря такому сокращению сбережёт и того больше — $2,5 миллиона.

За счёт работы нейронной сети Kaspersky MLAD способен анализировать телеметрию с различных датчиков, причём делать это в режиме реального времени. В итоге от системы не скроются даже незначительные отклонения — изменения динамики сигналов или корреляций. Также заказчик может сам добавить индивидуальные диагностические правила для конкретных случаев.

Стоит отметить и графический интерфейс Kaspersky MLAD, который отлично подходит для анализа выявленных отклонений. Диаграммы всех отслеживаемых процессов помогут экспертам увидеть, что именно пошло не так и в какой части системы.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru