



Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Уже более года в живой природе лютует относительно новая вредоносная программа, нацеленная на контейнеры Windows и кластеры Kubernetes. Конечная цель зловреда — предоставить киберпреступникам возможность использовать пробэкдоренные кластеры для различной злонамеренной активности.

Вредонос получил от специалистов компании Unit 42 имя Siloscape. Как отметил Дэниел Призмант, один из исследователей, это первый образец, атакующий контейнеры Windows с помощью известных уязвимостей.

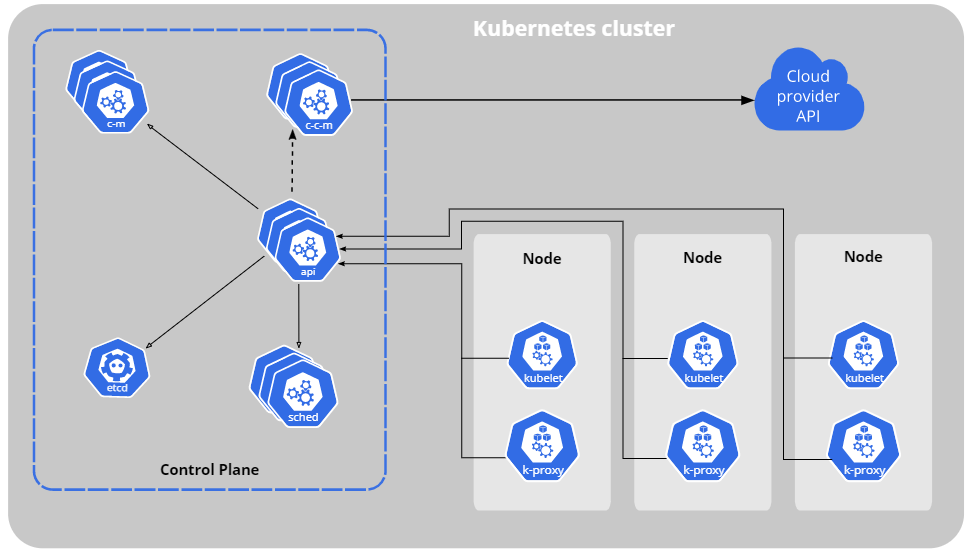
Если зловреду удастся успешно использовать бреши в веб-серверах и базах данных, он сможет скомпрометировать ноды Kubernetes и пробэкдорить кластеры.

«Siloscape — серьёзно обфусцированный вредонос, пытающийся добраться до кластеров Kubernetes через Windows-контейнеры. Проникнув в системы, Siloscape открывает злоумышленникам ’’заднюю дверь’’, позволяющую запустить вредоносные контейнеры», — пишет Призмант в отчёте.

Другие эксперты Unit 42 в блоге отметили, что ранее им попадался образец, атакующий исключительно контейнеры в Linux, поскольку эта ОС наиболее популярна в облачных средах.

Чтобы добиться выполнения вредоносного кода, Siloscape использует различные способы, позволяющие выбраться из контейнера. Именно так зловред взламывает ноды, а затем пробует извлечь учётные данные, которые впоследствии будут использоваться для распространения на другие ноды в кластере.


Заключительным этапом Siloscape устанавливает канал для взаимодействия с командным сервером (C2) — IRC через сеть Tor — и слушает поступающие команды.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru