



Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Уже более года в живой природе лютует относительно новая вредоносная программа, нацеленная на контейнеры Windows и кластеры Kubernetes. Конечная цель зловреда — предоставить киберпреступникам возможность использовать пробэкдоренные кластеры для различной злонамеренной активности.

Вредонос получил от специалистов компании Unit 42 имя Siloscape. Как отметил Дэниел Призмант, один из исследователей, это первый образец, атакующий контейнеры Windows с помощью известных уязвимостей.

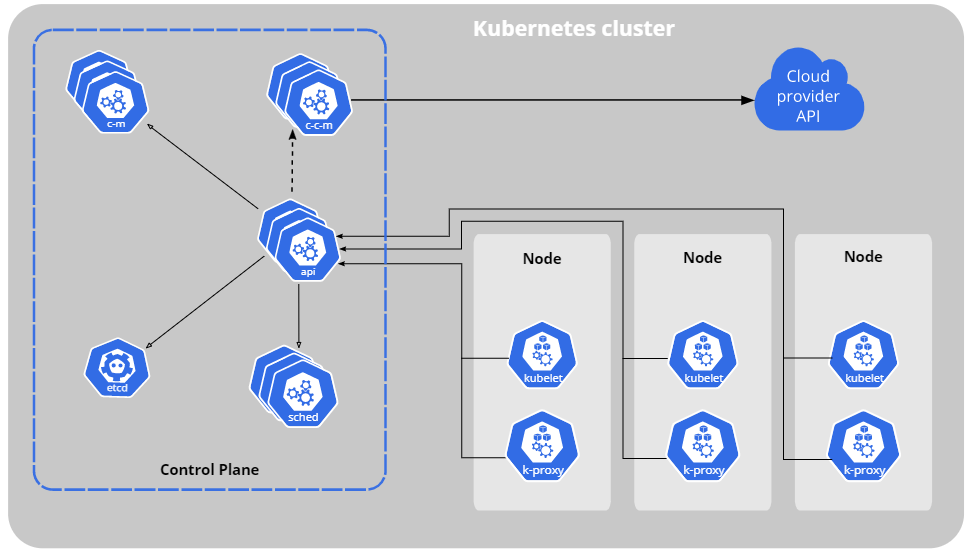
Если зловреду удастся успешно использовать бреши в веб-серверах и базах данных, он сможет скомпрометировать ноды Kubernetes и пробэкдорить кластеры.

«Siloscape — серьёзно обфусцированный вредонос, пытающийся добраться до кластеров Kubernetes через Windows-контейнеры. Проникнув в системы, Siloscape открывает злоумышленникам ’’заднюю дверь’’, позволяющую запустить вредоносные контейнеры», — пишет Призмант в отчёте.

Другие эксперты Unit 42 в блоге отметили, что ранее им попадался образец, атакующий исключительно контейнеры в Linux, поскольку эта ОС наиболее популярна в облачных средах.

Чтобы добиться выполнения вредоносного кода, Siloscape использует различные способы, позволяющие выбраться из контейнера. Именно так зловред взламывает ноды, а затем пробует извлечь учётные данные, которые впоследствии будут использоваться для распространения на другие ноды в кластере.


Заключительным этапом Siloscape устанавливает канал для взаимодействия с командным сервером (C2) — IRC через сеть Tor — и слушает поступающие команды.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru