



Антивирус Norton 360 теперь может майнить криптовалюту Ethereum

Антивирус Norton 360 теперь может майнить криптовалюту Ethereum

Антивирус Norton 360 теперь может майнить криптовалюту Ethereum

Компания NortonLifelock (бывшая Symantec) добавила интересную функцию своему антивирусному продукту Norton 360. Теперь программа может добывать (майнить) криптовалюту Ethereum. Как отметили разработчики, это сделано для «защиты пользователей от вредоносных программ-майнеров».

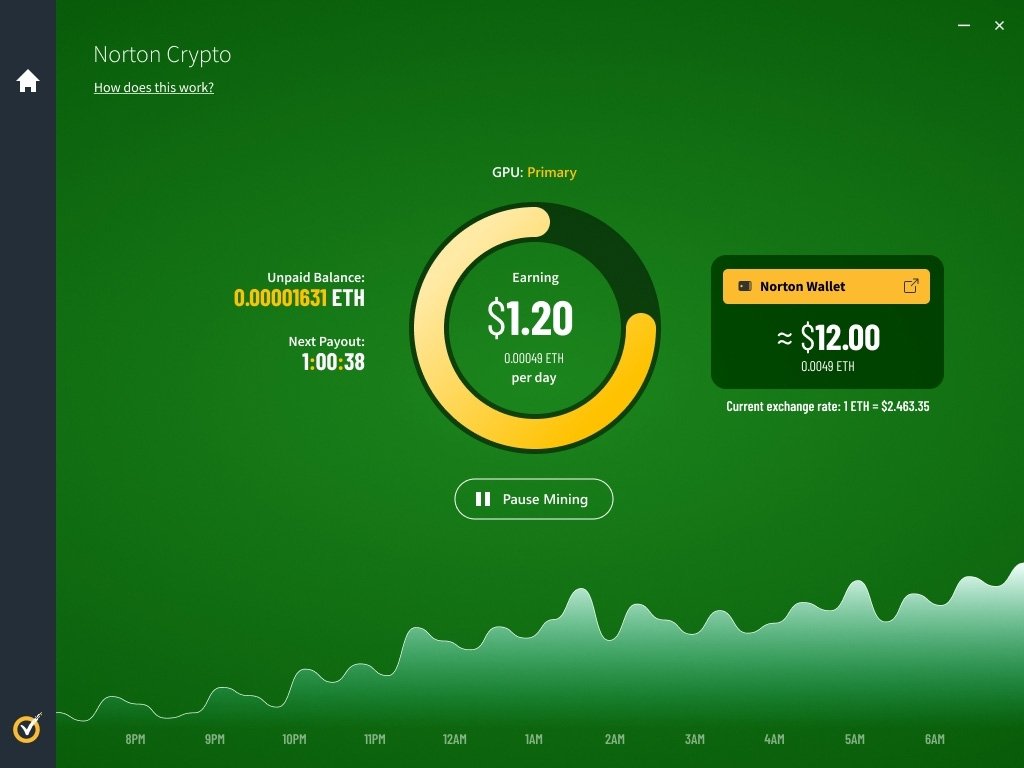
Нововведение получило имя «Norton Crypto», и с сегодняшнего дня опция майнинга должна быть доступна пользователям Norton 360, подписанным на программу тестирования антивирусного продукта.

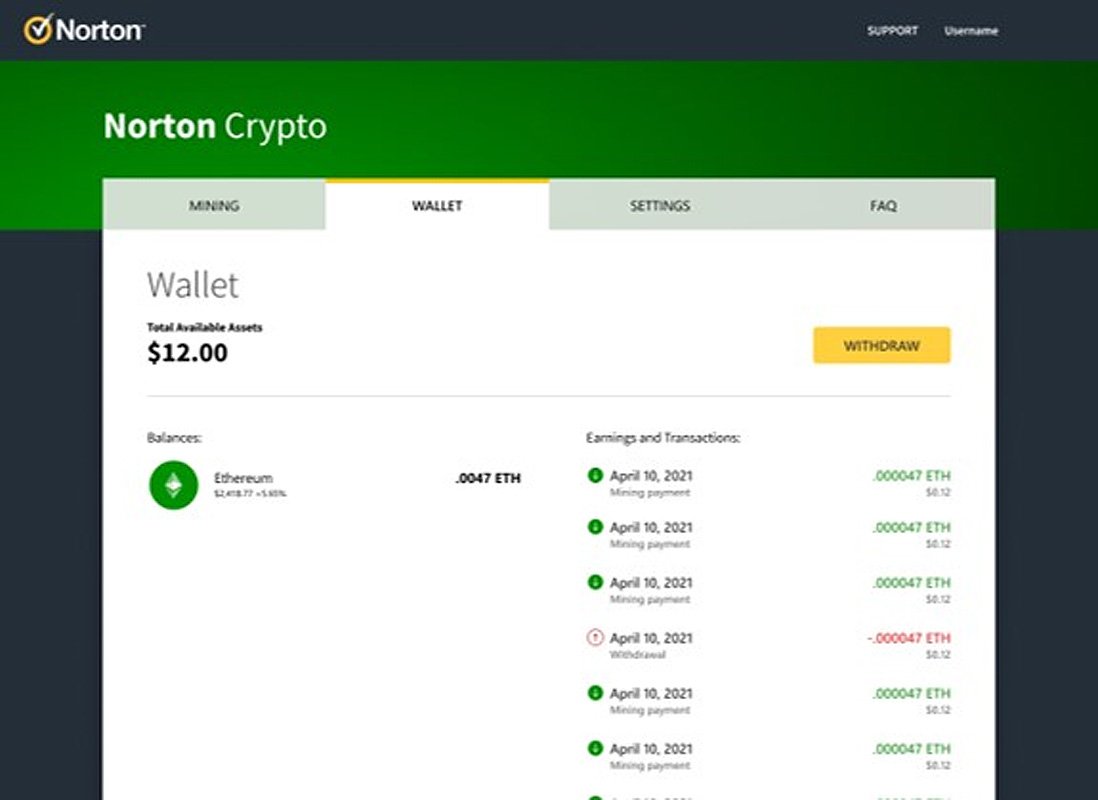
Если условный юзер активирует Norton Crypto, антивирусный продукт будет использовать мощность установленной видеокарты для майнинга Ethereum. Все добытая цифровая валюта автоматом зачисляется на специальный кошелёк Norton, который располагается в облаке.


Разработчики, к сожалению, не объяснили, происходит ли майнинг независимо или же добавляется в общий пул пользователей. Можно предположить, что вероятнее второй вариант, поскольку добывать самому Ethereum — довольно тяжкая задача.


Как пояснили представители NortonLifelock, разработчики поставили перед собой задачу — позволить пользователям без риска майнить криптовалюту. Это стремление можно понять, поскольку большая часть майнеров детектируется антивирусными программами.

Тем не менее стоит учитывать, что в конце года любители добывать цифровую валюту могут столкнуться с интересными налогами.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru